この記事は、IIJmioの公式発表(2026年11月4日の発表時点)で確認できた内容だけ をまとめたものです。メールアドレス一覧やお客様属性情報の詳細はアララ社に確認中で、判明すれば改めて知らせるとされています。新しい発表があれば更新します。公式発表をもとに AI(Claude)が作成しました。アイキャッチの一部はAIで作成しています。
この記事の結論
- 株式会社インターネットイニシアティブ(IIJ)は2026年11月4日、IIJmioが利用しているアララ株式会社のメール配信サービスで第三者による不正アクセスが発生し、IIJmioの環境からもメールアドレス等の情報が外部に持ち出されたと発表しました。
- 対象の情報は、IIJmioを契約のお客様のメールアドレスです。件数は 983,458件で、サービス解約済みのお客様を含みます。JALモバイル powered by IIJmio、BIC SIM powered by IIJ の契約者も含まれます。
- クレジットカード情報は、メール配信にあたってアララ社に連携していないため、漏えいの対象外としています。
- 今やることは、「news@arara.com」からの不審なメールを開かず削除すること、心当たりのない連絡のURLを開かないことです。IIJmioからの案内メールは、受信拒否やブロックをしないでください。
今やること
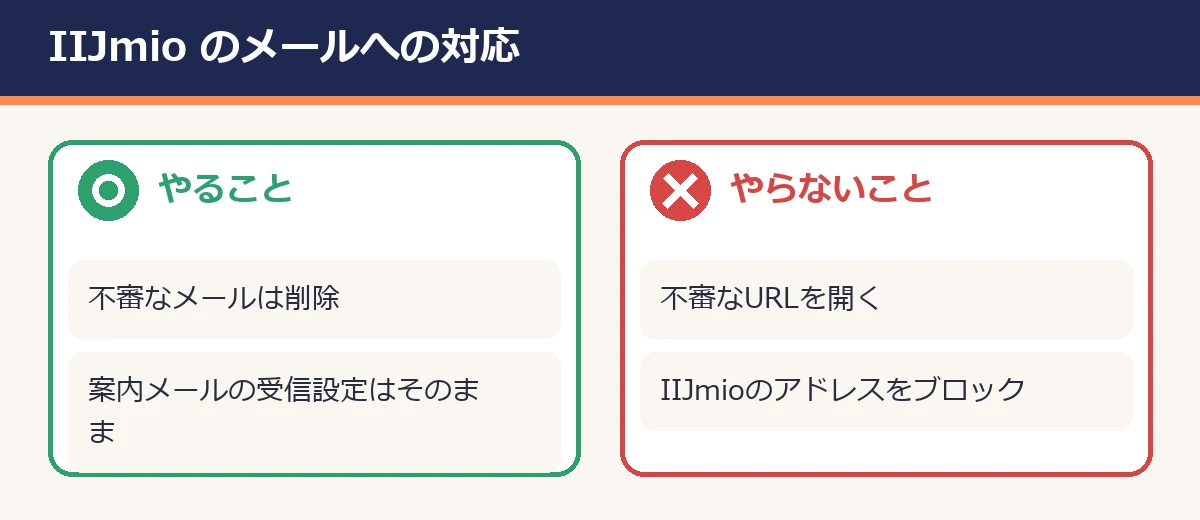
- 「news@arara.com」からのメールは開かず削除する:アララ社は、同社のメール配信サービスが第三者に不正利用され、2026年10月28日から10月30日にかけて、送信元「news@arara.com」から不審なメールが送られたと公表しています。「利用内容確認のご依頼」「ご利用明細確認のご依頼」などの件名で届いていたら、本文中のURLにはアクセスせず、メールを削除します。
- 心当たりのない連絡のURLは開かない:心当たりのないメール、SMS、電話、郵便物を受け取ったときは、記載されたURLへのアクセス、ID・パスワードやクレジットカード情報等の入力、添付ファイルの開封をしません。
- IIJmioからの案内メールは、受信拒否やブロックをしない:公式は、不審なメール対策として受信設定を変える必要はないとしています。IIJmioは「support@iijmio.jp」「announce-noreply@iijmio.jp」などのメールアドレスから重要なお知らせをお送りしており、これらを今回の不正アクセスを理由に受信拒否・ブロックしないよう求めています。
- 「家族割引」を使っている場合は特に注意:「家族割引」の適用条件は、IIJmioからの案内メールを「受け取る」設定にしていることです。受信設定を解除すると、割引の設定も解除されます。受信するメールアドレスを変えるときは、「受け取る」設定のまま、IIJmioに登録しているメールアドレスを変更します。
- パスワードの使い回しを見直す:パスワードは、公式が示した対象の情報に入っていません。それでも、メールアドレスを知られた状態で同じパスワードを複数のサービスで使っていると不安が残ります。この機会に見直しておくと安心です(「「パスワードが流出したかも」と思ったら」)。
件数と、対象の情報
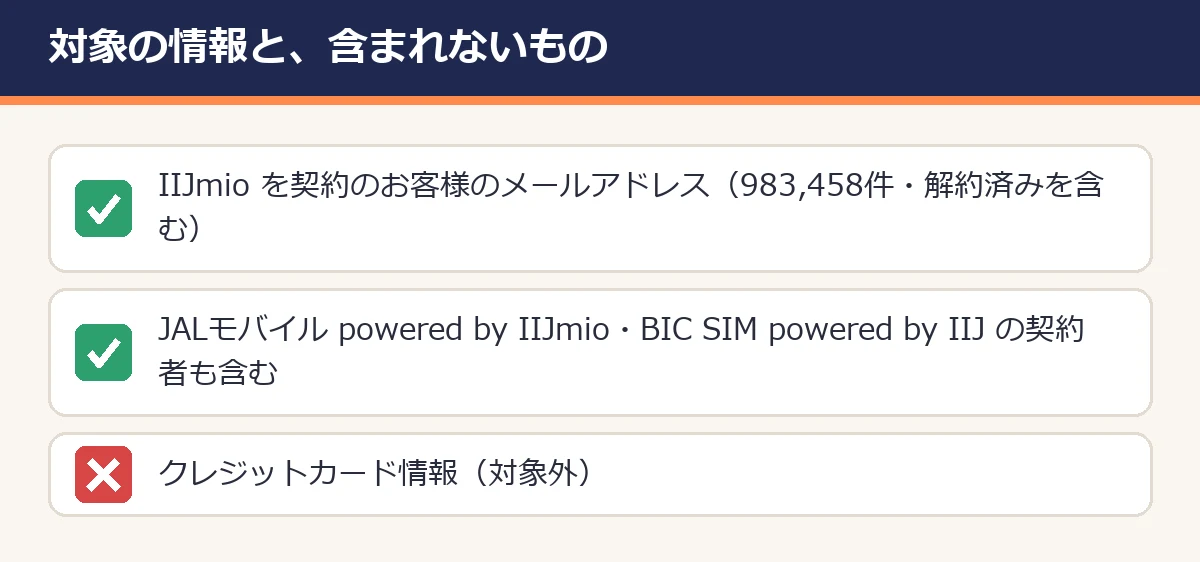
| 項目 | 11/4 発表時点の内容 |
|---|---|
| 対象の情報 | IIJmioを契約のお客様のメールアドレス |
| 対象となる件数 | 983,458件(サービス解約済み含む) |
| 対象に含まれる契約 | JALモバイル powered by IIJmio、BIC SIM powered by IIJ を契約のお客様も含む |
| 含まれないもの | クレジットカード情報(メール配信にあたってアララ社に連携していないため) |
| 確認中のこと | 漏えいが確認されたメールアドレスの一覧と、お客様属性情報の詳細(アララ社に確認中) |
- 「983,458件」は、IIJmioの対象件数です。アララ社全体の件数や、ほかの会社の件数とは別の数字で、足し合わせるものではありません。
- 影響の有無や対象となる情報の詳細が分かったときは、改めて知らせるとしています。
何が起きたか(経緯)
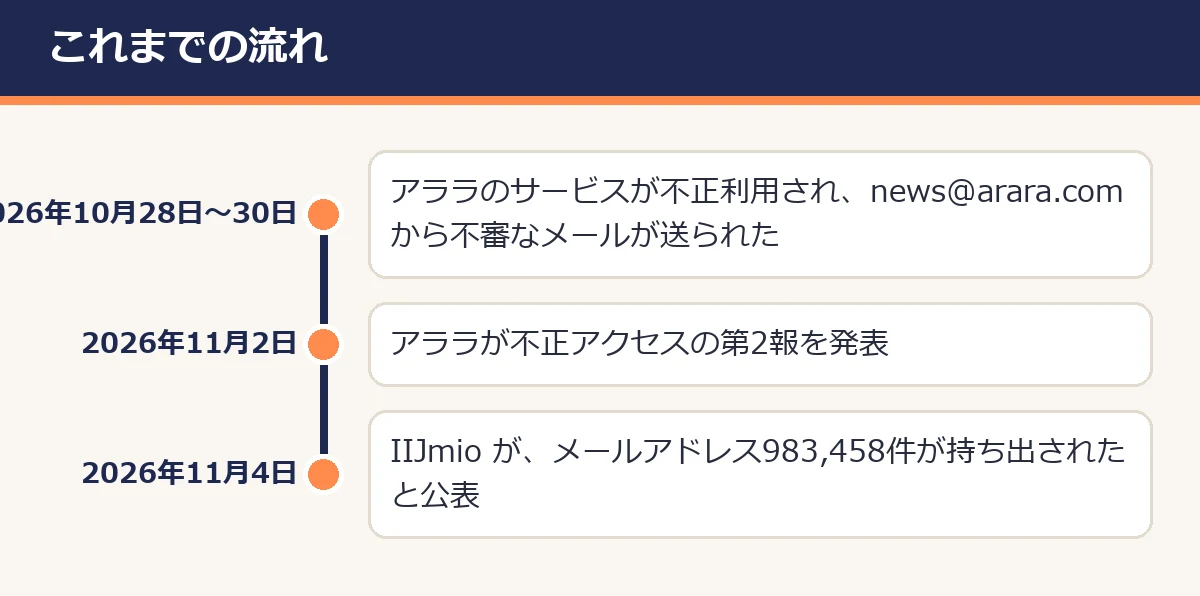
- IIJmioは、お客様への重要なお知らせやメールマガジン等のメール配信に、アララ株式会社が提供するメール配信サービスを利用しています。
- アララ社から、同社のメール配信サービスで第三者による不正アクセスが発生し、IIJmioが利用する環境からもメールアドレス等の情報が外部に持ち出されたことが確認されたと公表がありました。
- IIJは、アララ社と連携し、IIJmioのお客様への影響範囲と対象となる情報の確認を進めています。対象のお客様や情報の詳細は、アララ社から提供される情報をもとに確認するとしています。
アララ社の件全体は「アララ メッセージの情報漏えい(メールアドレス約7700万件)|対象か確かめる方法と、今やること」にまとめています。
自分が対象か確かめる方法
- 対象は、IIJmioを契約のお客様(解約済みを含む)のメールアドレスです。JALモバイルやBIC SIMの契約者も含まれます。
- 公式発表には、対象者へ個別に連絡するかどうかや、対象かどうかを調べる方法は書かれていません。詳細が分かれば改めて知らせるとされているので、IIJmioの公式サイトのお知らせを確かめます。メールやSMSのリンクからは確かめません。
- 問い合わせは、IIJmioの公式サイトの「問い合わせ窓口」から受け付けています。

お問い合わせ窓口 | IIJmio
www.iijmio.jp
偽メールの見分け方
- 差出人の表示名や、自分の名前が書かれていることだけで本物と判断しない。
- 「利用内容確認」「利用明細確認」など、急いで操作させる件名のメールは疑う。
- メールやSMSのリンクからログインしない。公式サイトは自分で開く。
- ID・パスワード・クレジットカード情報を聞かれても入力しない。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。
よくある疑問
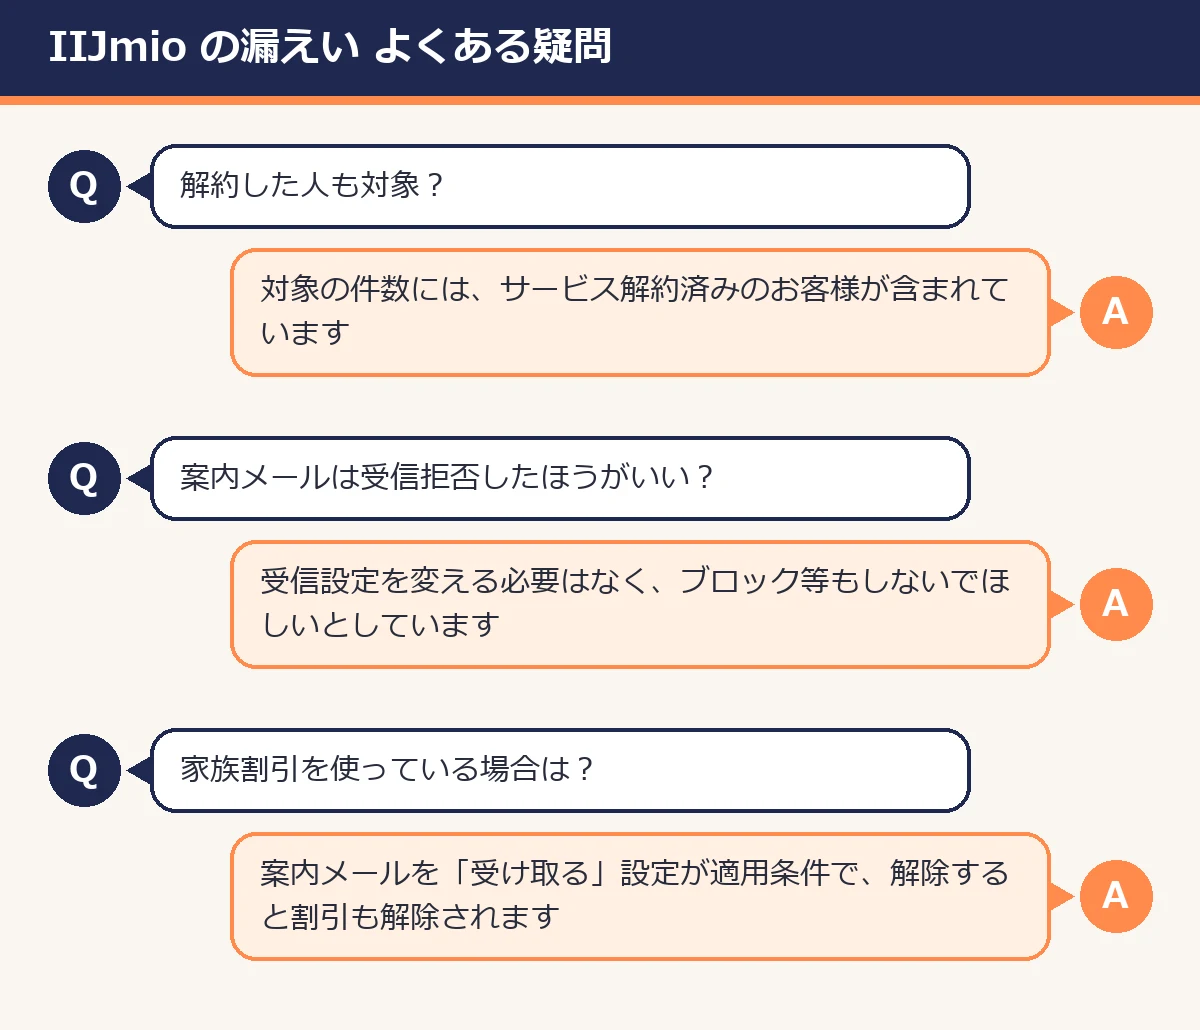
- 解約したあとも対象ですか:対象件数には、サービス解約済みのお客様が含まれています。
- 案内メールを受信拒否したほうがいいですか:公式は、受信設定を変える必要はなく、IIJmioの正規のメールアドレスを受信拒否・ブロックしないよう求めています。
- クレジットカード情報は漏れましたか:メール配信にあたってアララ社に連携していないため、対象外としています。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年11月4日 | IIJが、委託先アララ社のメール配信サービスへの不正アクセスで、IIJmioのお客様のメールアドレス 983,458件(解約済み含む)が外部に持ち出されたと発表。カード情報は対象外。メールアドレス一覧と属性情報の詳細はアララ社に確認中 |
※新しい発表が出たら、この表に追加します。
ほかの漏えいもまとめて見る
アララ経由で発表されたモス・ワークマン など、ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。