この記事は、ニトリホールディングスの公式発表(2026年11月9日付)で確認できた内容だけ をまとめたものです。公式のお知らせに第何報という表記はなく、影響範囲と件数は調査中で、今後の調査で変わる可能性があるとされています。新しい発表があれば更新します。公式発表をもとに AI(Claude)が作成しました。アイキャッチの一部はAIで作成しています。
まずやること
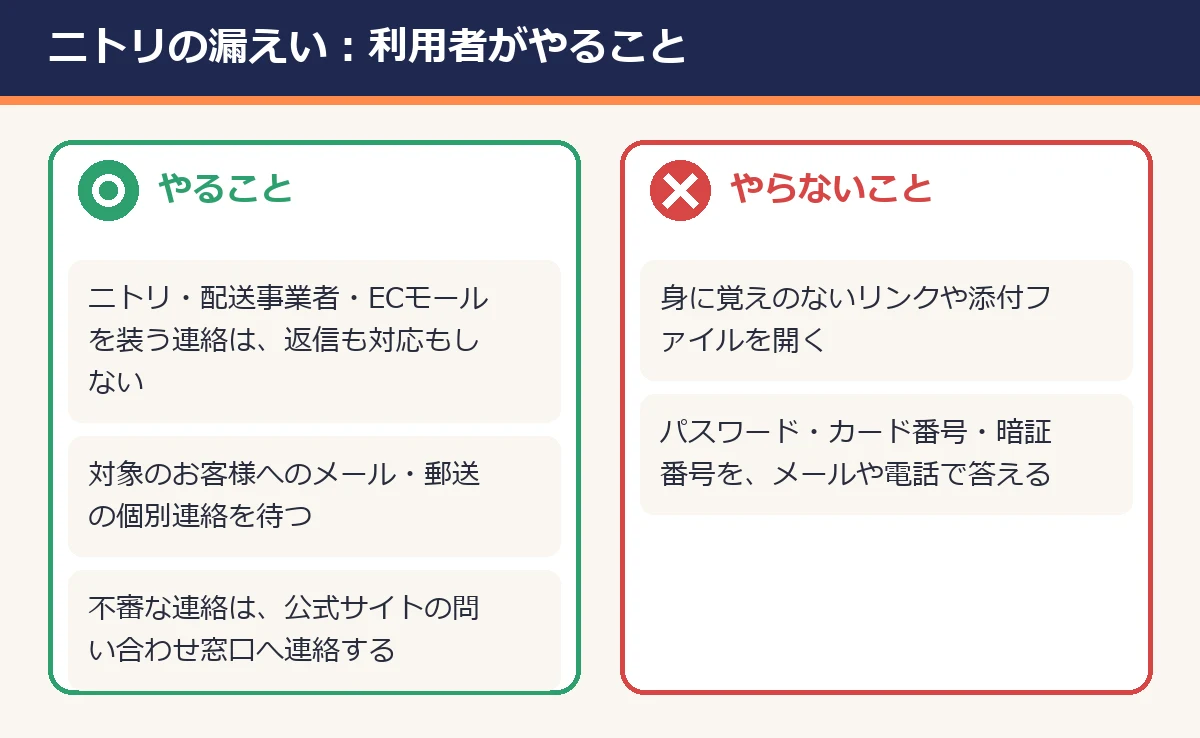
- ニトリ・配送事業者・ECモールなどを装った連絡に注意する:公式は、流出した可能性のある個人情報が、なりすましメール、フィッシング詐欺、不審な電話などに悪用される可能性があるとしています。当社や配送事業者、ECモールなどを装った連絡に十分に注意し、身に覚えのないリンクや添付ファイルは開かないようお願いしています。
- 対象のお客様への個別の連絡を待つ:公式は、対象のお客様には、メールまたは郵送で順次連絡するとしています。連絡が来ても、メールのリンクからではなく、公式サイトから自分で確かめます。
- 不審な連絡は、公式サイトの窓口に連絡する:公式は、不審な連絡を受けたら、そこに書かれた連絡先には返信せず、公式サイトに載っている問い合わせ窓口に連絡するよう求めています。
- 会社が情報を聞くことはない:公式は、会社からメールや電話で、パスワード、クレジットカード番号、暗証番号などをうかがうことはないとしています。
氏名・住所・電話番号・メールアドレスなどが含まれる可能性があるため、名前入りの連絡でも本物とは限りません。
件数と、流出した可能性のある情報
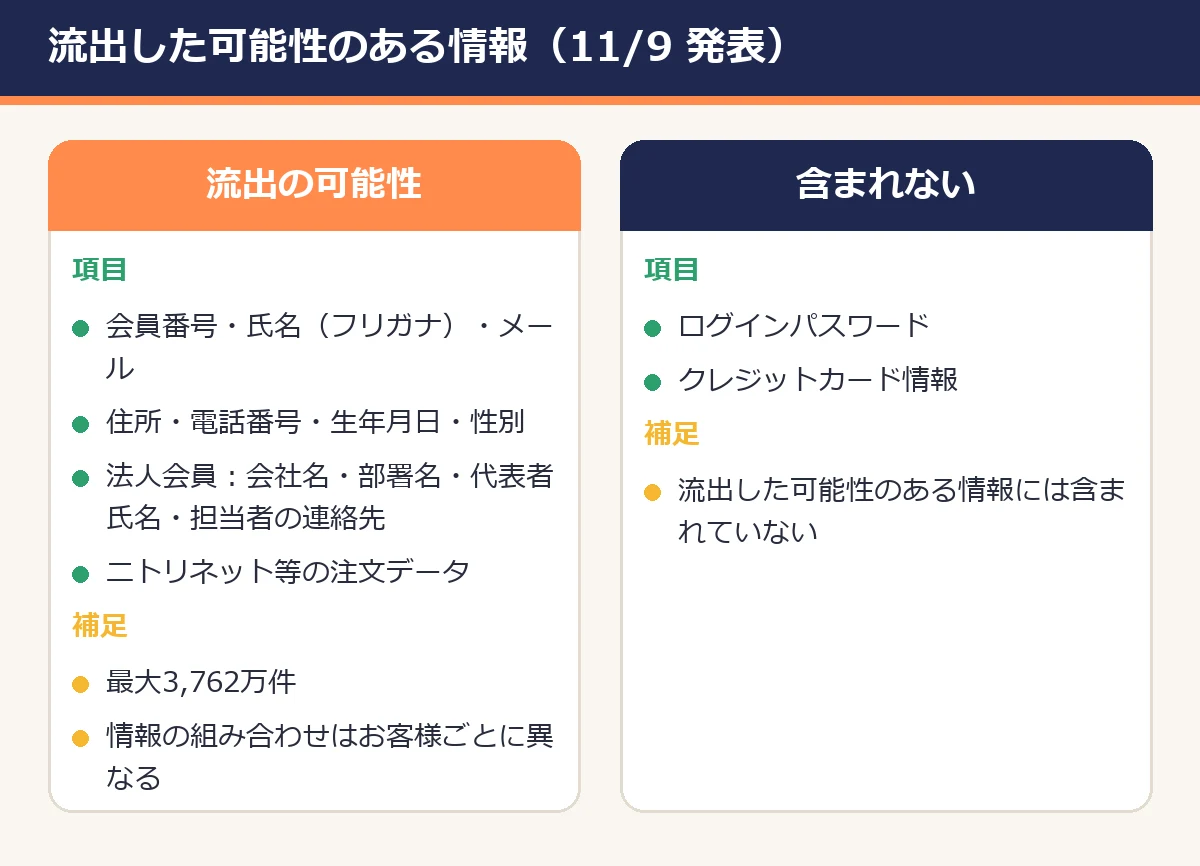
公式は、サーバー上に保有する個人情報について、最大3,762万件 が外部に流出した可能性があるとしています。影響範囲と件数は、ログの解析とデータの照合を続けていて、今後の調査で変わる可能性があります。
| 区分 | 流出した可能性のある情報 |
|---|---|
| 個人会員、ニトリグループでの商品の購入者 | 会員番号、氏名(フリガナを含む)、メールアドレス、住所、電話番号、生年月日、性別 |
| 法人会員 | 会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号 |
| 対象のサービス | ニトリネットと、ECモールのニトリ公式ショップを通じて注文した人の注文データ |
- 情報の組み合わせは、お客様ごとに異なります。
- ログインパスワードとクレジットカード情報は、流出した可能性のある情報に含まれていないとしています。
- 公式は、注文データの具体的な項目を、11月9日のお知らせには書いていません。
何が起きたか(経緯)
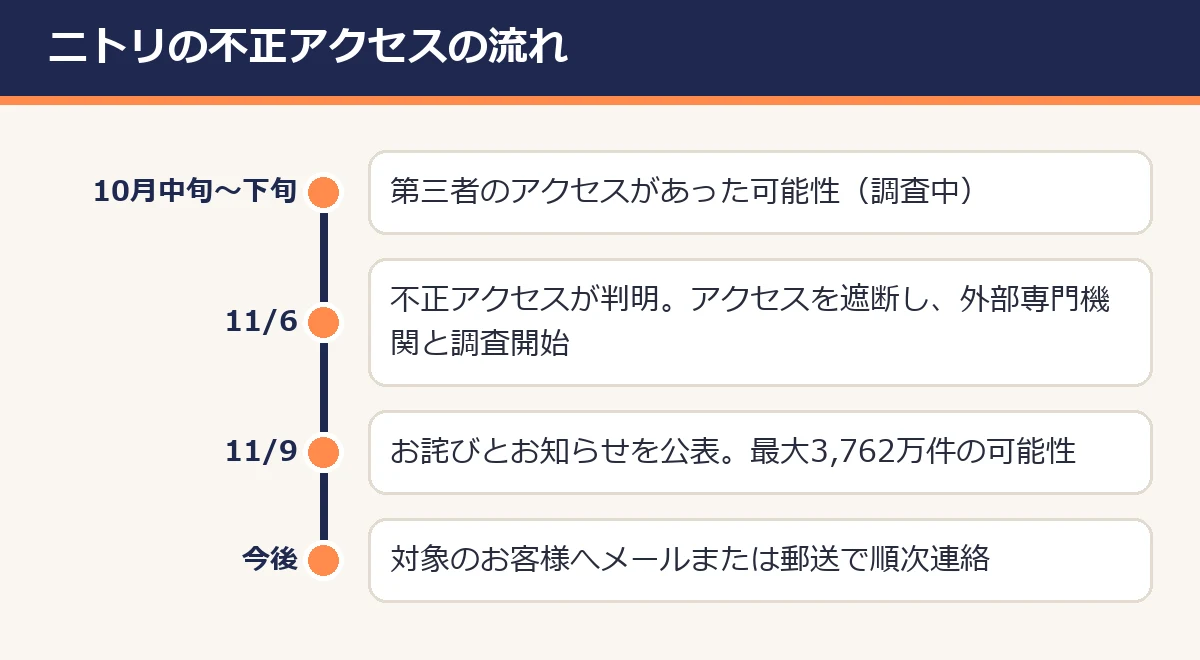
| 日付 | 出来事 |
|---|---|
| 10月中旬から下旬 | 第三者によるアクセスがあった可能性(11月6日の判明後のログ解析等で確認。詳細は調査中) |
| 11月6日 | 同社が管理するシステムへの不正アクセスが判明。すぐにアクセスを遮断し、外部専門機関と連携して、原因、侵入経路、影響範囲の調査を開始 |
| 11月9日 | 「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を公表 |
- 会社の対応:攻撃者からのアクセスの遮断を続けています。脆弱な箇所への対応と、監視体制の強化を完了したとしています。外部専門機関と連携し、原因、侵入経路、影響範囲、二次被害の有無を調査中です。
- 関係機関への報告:個人情報保護委員会と警察などの関係機関に、報告・相談を進めています。
- 今後:調査結果を踏まえて、アクセス制御、認証・権限管理、監視体制などを見直し、再発防止策を実施するとしています。新たに公表すべき事項が判明すれば、速やかに知らせるとしています。
偽の連絡の見分け方
- 差出人や発信者が「ニトリ」や配送事業者、ECモールの名前でも、それだけで本物と判断しない。
- 「注文の確認」「配送の不在」「会員情報の更新」などを理由に、リンクからの入力を求める連絡は疑う。
- メールやSMSのリンクからログインしない。確認は、ブックマークした公式サイトや公式アプリから自分で行う。
- 電話をかけ直すときは、メールやSMSに書かれた番号ではなく、公式サイトで確かめた番号にかける。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。SMSで届いたときは「宅配の不在通知SMSが来たら」も参考になります。
よくある疑問
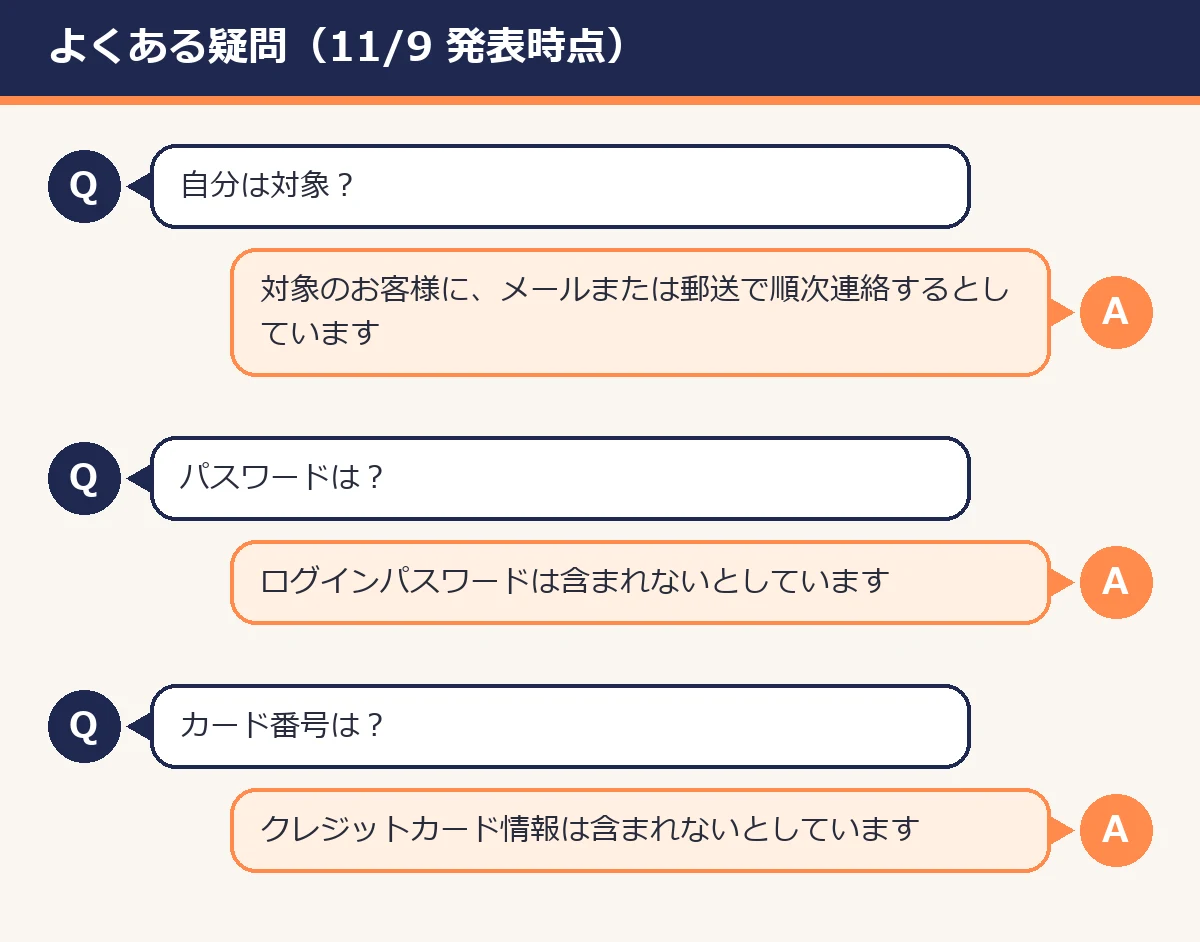
- 自分が対象かどうか、どう確かめますか:公式は、対象のお客様にメールまたは郵送で順次連絡するとしています。公式のお知らせには、自分で調べる方法は書かれていません。ニトリネットの会員や、ニトリグループで商品を買った人、法人会員、ECモールのニトリ公式ショップで注文した人は、対象の可能性があります。気になるときは、下の窓口に確かめます。
- パスワードは漏れましたか:ログインパスワードは、流出した可能性のある情報に含まれていないとしています。
- クレジットカードの情報は漏れましたか:クレジットカード情報は、流出した可能性のある情報に含まれていないとしています。
- 件数は確定ですか:いいえ。最大3,762万件は「流出した可能性」の件数で、調査で変わる可能性があります。
- 問い合わせ先は?:ニトリホールディングス お客様相談室(0120-209-993。平日・土日祝 10:00〜20:00)です。お問い合わせフォームもあります。電話番号は、メールやSMSに書かれたものではなく、公式サイトのお知らせで確かめてから使います。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年11月9日 | お詫びとお知らせ:最大3,762万件の個人情報が流出した可能性。個人会員・商品の購入者・法人会員・ニトリネットとECモールのニトリ公式ショップの注文データ。ログインパスワードとクレジットカード情報は含まれない。11月6日に判明、10月中旬から下旬にも第三者のアクセスの可能性 |
※新しい発表が出たら、この表に追加します。
ほかの漏えいもまとめて見る
ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。