この記事は、タイムズモビリティの公式発表(2026年10月23日の第5報)で確認できた内容だけ をまとめたものです。公式のお知らせ一覧には、11月9日の時点で、第5報より後の報は出ていません。公式は、新しい事実が判明すれば追加で案内し、情報セキュリティ強化策とガバナンス強化策は年内を目処に公表するとしています。新しい発表があれば更新します。公式発表をもとに AI(Claude)が作成しました。アイキャッチの一部はAIで作成しています。
まずやること
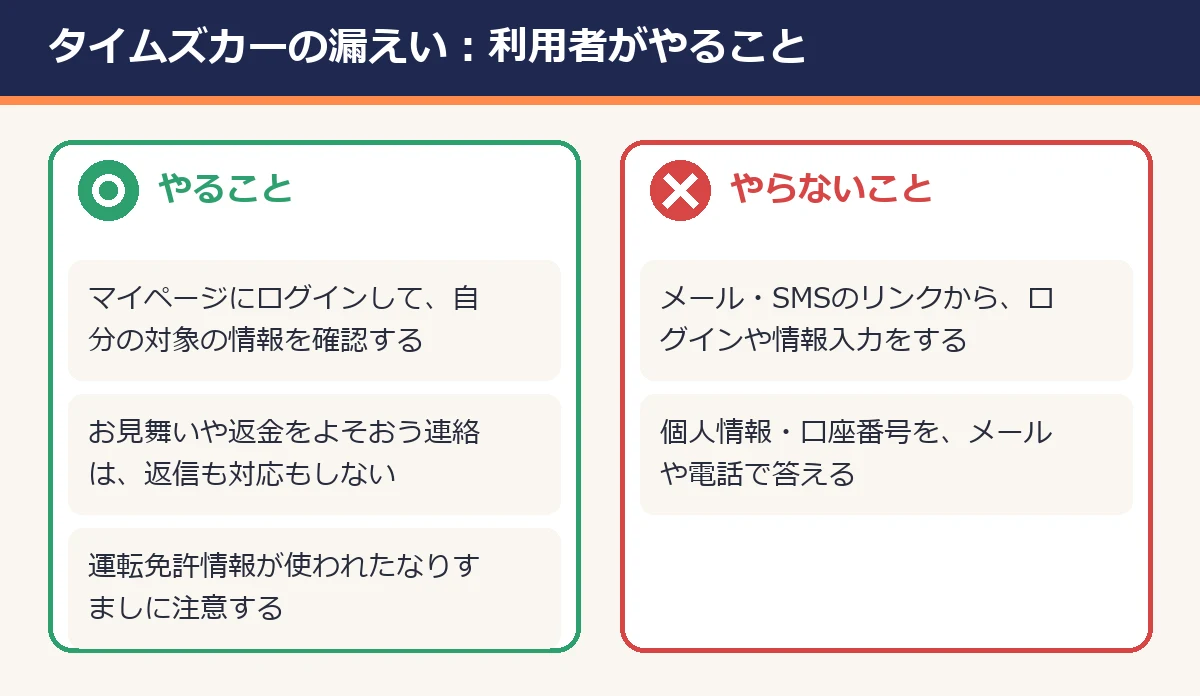
- タイムズカーのマイページで、自分の対象の情報を確認する:公式は、10月23日17時から、タイムズカーのWebサイトのマイページに、お客様ごとに漏えいが確認された情報を載せたとしています。確認は、メールやSMSのリンクからではなく、公式アプリかブックマークした公式サイトから自分でログインして行います。確認の方法は、公式のお知らせからたどれます。
- 退会している人は、専用のフォームで問い合わせる:公式は、退会済みで自分の情報が対象かどうか確認したい人は、退会者専用のお問い合わせフォームから連絡するよう案内しています。
- 不審な連絡に応じない:公式は、フィッシングメールやフィッシングサイトによる詐欺、なりすましによる各種申し込みや問い合わせ、不正な勧誘、個人情報の悪用のリスクがあるとしています。お見舞いや返金をよそおうメール・SMS・電話のリンクは開かず、個人情報や口座番号は入力しません。
運転免許情報や、本人確認書類の画像が対象に含まれるため、名前や住所入りの連絡でも本物とは限りません。公式は、10月23日の時点で、漏えいした情報が売買・公開されたことを示す事実は、把握している範囲では確認されていないとしています。
件数と、漏えいした情報
公式の第5報は、タイムズカーのWebシステムとタイムズクラブのWebシステムの、2つの系統に分けて、件数を書いています。
タイムズカーWebシステム
| 区分 | 内容 | 件数 |
|---|---|---|
| ① 攻撃者にアクセスされ、外部送信された痕跡があるもの | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報 | 6,628,007件 |
| ② 属性・識別情報 | 法人会員の所属部署名 3,677件、タイムズカー会員番号(IC管理番号)8件、タイムズビジネスカード番号 113件、連携サービスID 4件 | ①に該当するアカウントの内訳 |
| ③ 認証情報(ハッシュ化) | パスワード 4件 | ①に該当するアカウントの内訳 |
- 公式は、①の件数を「件」で書き、②〜⑤を「①に該当するアカウント」の情報として書いています。
- 氏名・電話番号・メールアドレスには、「カンタン入会」でタイムズビジネスサービスに入会した人の契約情報も含まれます。駐車場だけ(クレジットカード払い)の契約の人の情報も入っています。
- 連携サービスIDは、第2報では9件としていましたが、調査の結果4件でした。第2報で対象としていた「JR西日本グループの会員サービス WESTER ID」は0件でした。
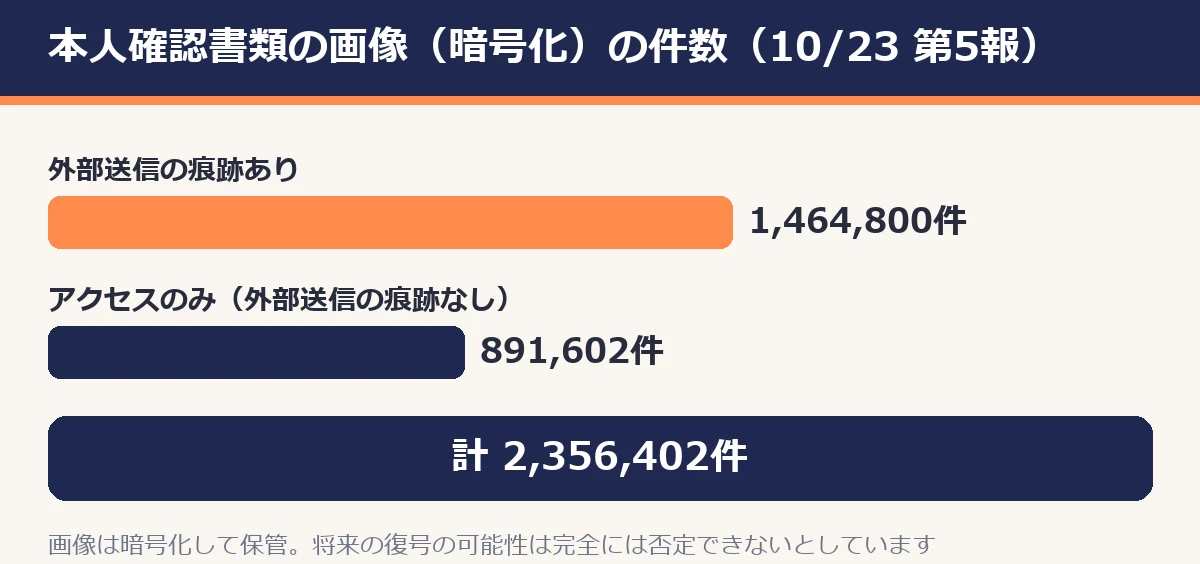
本人確認書類の画像
| 区分 | 件数 |
|---|---|
| ④ 暗号化された本人確認書類の画像に、アクセスされ、外部送信された痕跡があるもの | 1,464,800件 |
| ⑤ アクセスされたが、外部送信された痕跡が確認されなかったもの | 891,602件 |
| 計 | 2,356,402件 |
- 公式は、これまで本人確認書類の画像データ約160万件が漏えいのおそれがあるとしていましたが、詳しい調査の結果、外部送信の痕跡が確認されたのは約146万件だったとしています。
- 画像は暗号化して保管していたため、アクセスや外部送信の痕跡があっても、すぐに画像の内容が見られる状態になったという意味ではないとしています。ただし、外部送信された暗号化データについて、将来、復号される可能性は完全には否定できないとしています。
タイムズクラブWebシステム
- 外部送信された痕跡が確認されたもの:氏名、住所、生年月日、運転免許情報 5件、タイムズクラブカード番号 19,510件、タイムズビジネスカード番号 12件、連携サービスID 135,436件、クレジットカード番号の下4桁 28件
- 公式は、決済情報の非保持化に対応していて、クレジットカード番号の全桁とセキュリティコードは一切保持していないため、不正に利用されるおそれはないとしています。
- ほかに、会員管理とシステム運用のための識別情報にも、アクセスされ、外部送信された痕跡がありました。最終的な件数は上のとおりで、追加の対象範囲は、10月23日の時点では確認されていないとしています。
何が起きたか(経緯)
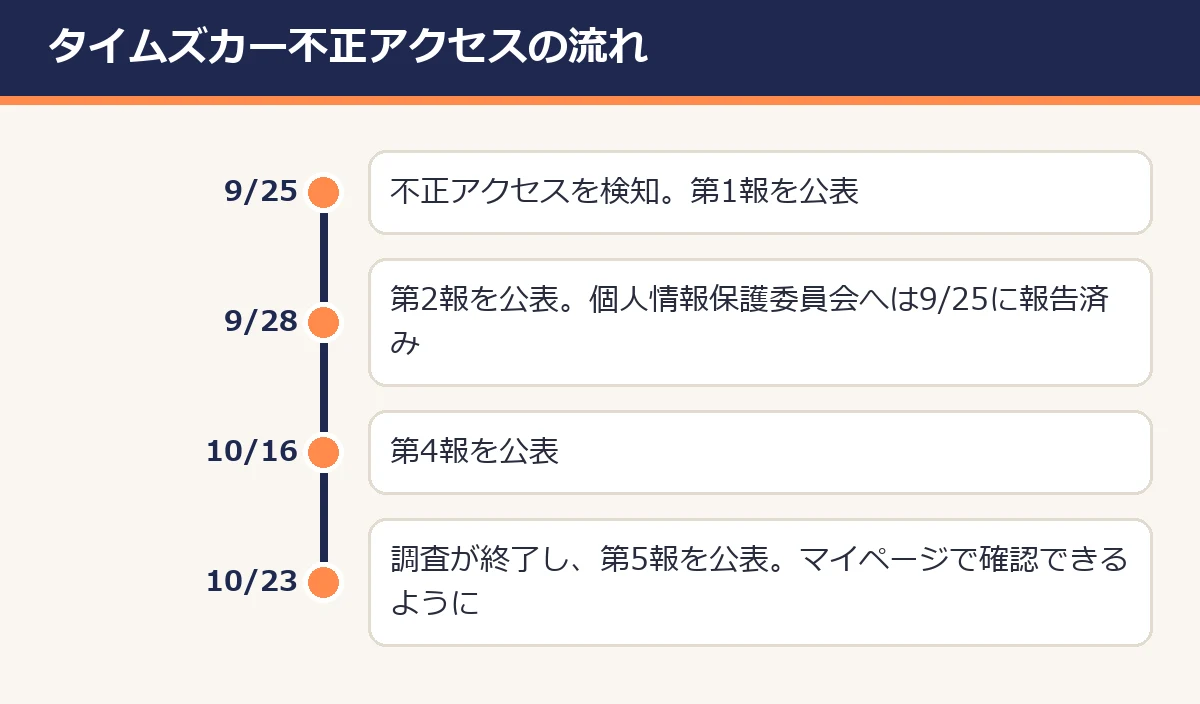
| 日付 | 主な対応 |
|---|---|
| 9月25日 | 不正アクセスを検知。対象サーバーの隔離、アクセス経路の遮断、外部専門機関によるフォレンジック調査の開始、個人情報保護委員会への報告、第1報を公表、問い合わせ窓口を開設 |
| 9月26日 | 侵害を受けた環境と関連環境の切り離しが完了 |
| 9月28日 | 警察への相談を開始。第2報を公表。既存会員への案内を開始 |
| 9月29日 | 第3報を公表。個人会員への案内を開始 |
| 10月1日〜2日 | 退会した人(10月1日)、法人会員(10月2日)への案内を開始 |
| 10月16日 | 第4報を公表 |
| 10月23日 | 外部専門機関によるフォレンジック調査が終了。第5報を公表 |
- 原因:公式は、Webシステムにあった脆弱性が悪用されて発生したと判断しています。攻撃者は、その脆弱性を悪用して侵入したあと、システム内の情報を探し、取得した情報を使ってデータベースとファイルの領域にアクセスしていたとしています。攻撃の手法やシステムの構成の詳細は、二次被害を防ぐため、公表を差し控えるとしています。
- 対策:確認された侵入経路への対策は完了し、同じ構成のシステムの点検と脆弱性対策、監視・検知の強化も実施したとしています。
- 本人確認書類の画像の扱い:これまで、暗号化したうえで、会員期間中と退会後7年間、保有していました。会員登録の確認が終わったら、すぐに削除するルールに変えました。いま保有している画像は、本人の申し出がなくても、2026年10月末までに削除するとしています。
お見舞い
- 公式は、暗号化された運転免許証などの本人確認書類の画像データに、アクセスされ、外部送信された痕跡が確認されたお客様に、お見舞いとして3,000円相当の現金または金券を渡すとしています。
- お見舞いの内容と渡し方は、10月23日の時点で検討中で、決まりしだい、対象のお客様に案内するとしています。
偽の連絡の見分け方
- 差出人や発信者が「タイムズカー」「タイムズモビリティ」「パーク24」の名前でも、それだけで本物と判断しない。
- 「お見舞い」「返金」「確認のお願い」などを装い、リンクから情報の入力や口座番号の入力を求める連絡は疑う。
- メールやSMSのリンクからログインしない。確認は、ブックマークした公式サイトや公式アプリから自分で行う。
- 電話をかけ直すときは、メールやSMSに書かれた番号ではなく、公式サイトで確かめた番号にかける。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。SMSで届いたときは「宅配の不在通知SMSが来たら」も参考になります。
よくある疑問
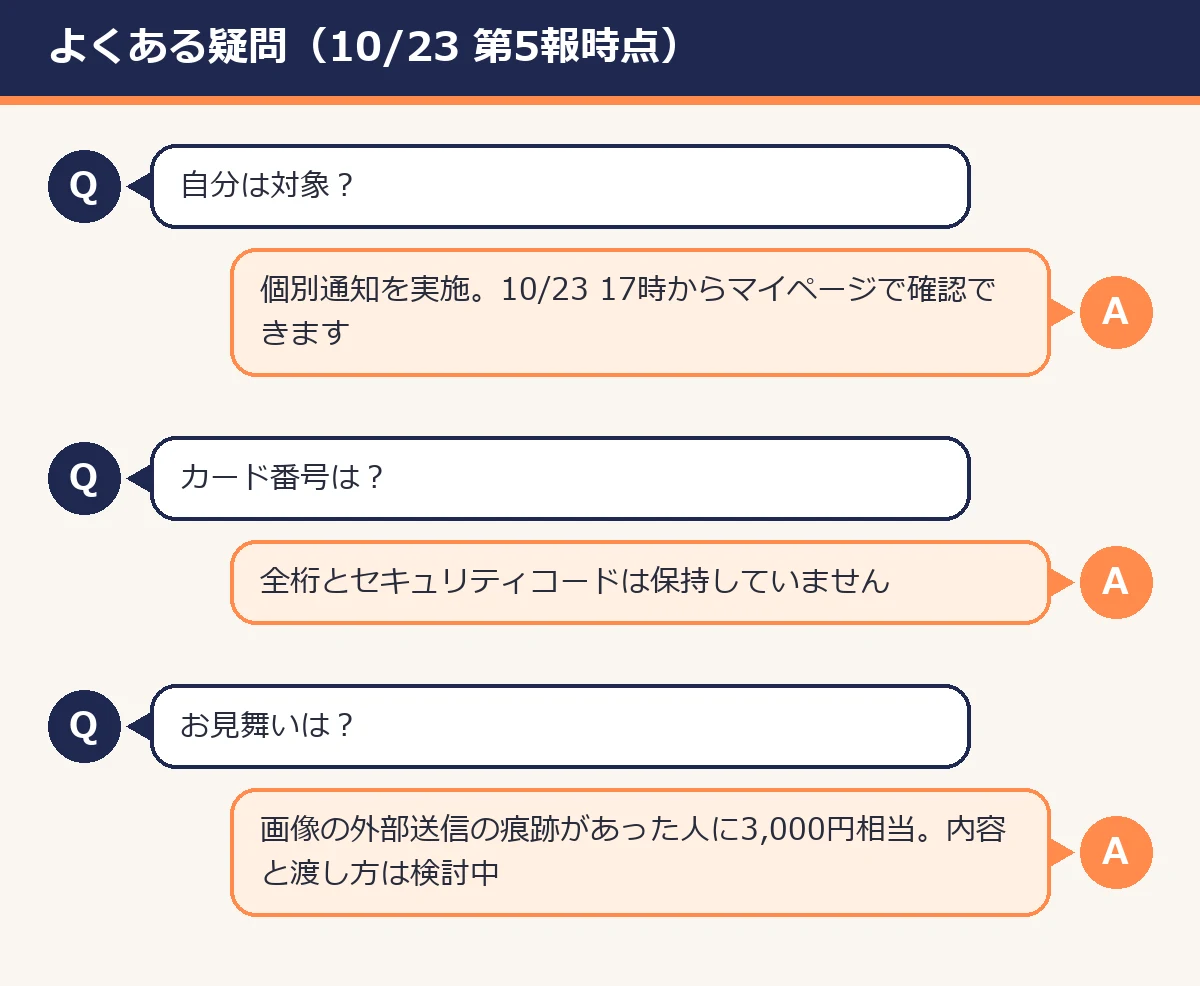
- 自分が対象かどうか、どう確かめますか:公式は、影響を受けたお客様に個別通知を実施しているとしています。10月23日17時から、マイページに、お客様ごとの漏えいが確認された情報を載せているため、ログインして確認します。退会済みの人は、専用のお問い合わせフォームから連絡します。
- パスワードは漏れましたか:ハッシュ化されたパスワードが4件、外部送信された痕跡が確認されています。それ以外のパスワードは、公式の第5報には書かれていません。念のため、同じパスワードをほかのサービスでも使っているなら、見直しておくと安心です(これは公式の案内ではなく、ねこぴんからの備えです。「「パスワードが流出したかも」と思ったら」)。
- クレジットカードの番号は漏れましたか:公式は、決済情報の非保持化に対応していて、カード番号の全桁とセキュリティコードは一切保持していないとしています。タイムズクラブのシステムから、クレジットカード番号の下4桁が28件、外部送信された痕跡があります。
- 運転免許証の画像は見られてしまいますか:画像は暗号化して保管していたため、痕跡があっても、すぐに内容が見られる状態になったという意味ではないとしています。ただし、将来、復号される可能性は完全には否定できないとしています。
- 問い合わせ先は?:専用窓口は 0120-25-8924(24時間)です。電話番号は、メールやSMSに書かれたものではなく、公式サイトのお知らせで確かめてから使います。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年9月25日 | 第1報:不正アクセスを検知 |
| 2026年9月28日 | 第2報:調査結果と今後の対応 |
| 2026年9月29日 | 第3報 |
| 2026年10月16日 | 第4報 |
| 2026年10月23日 | 第5報:フォレンジック調査が終了。6,628,007件、本人確認書類の画像は外部送信の痕跡あり 1,464,800件・アクセスのみ 891,602件。お見舞い 3,000円相当の方針。マイページで確認できるように |
※新しい発表が出たら、この表に追加します。
ほかの漏えいもまとめて見る
ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。