この記事は、セブン-イレブン・ジャパンの公式発表(2026年11月3日の発表時点)で確認できた内容だけ をまとめたものです。新しい発表があれば更新します。
この記事の結論
- セブン-イレブン・ジャパンは2026年11月3日、デリバリーサービス「7NOW」の配達業務の一部を委託しているCBcloud株式会社の「ピックゴー」が第三者による不正アクセスを受け、7NOWを使った人の情報の一部が外部に取得されたと発表しました。
- 件数は合計169,151件です。
- 取得されたのは、注文者(届け先)のお名前(カナ)です。一部の人は、ご住所、電話番号、郵便番号も含まれます。あわせて、一部で注文日、注文店舗名および店舗住所、注文商品名も取得されています。
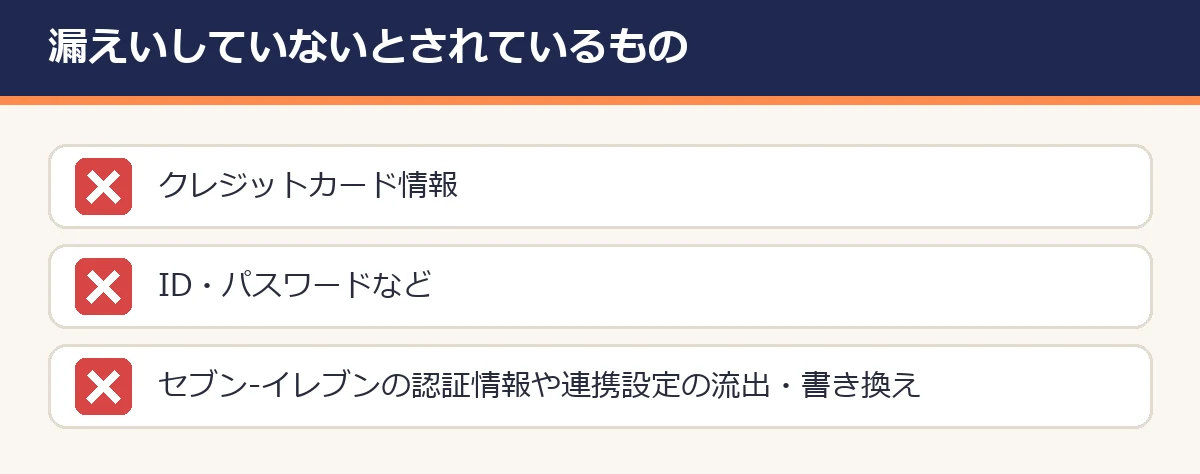
- クレジットカード情報、ID・パスワードなどは漏えいしていないとしています。
- 7NOWは通常どおり稼働しています。
- 対象のお客さまには、登録の電話番号宛にショートメッセージ(SMS)で順次連絡するとしています。
- 今やることは、セブン-イレブンや配達をよそおった偽のメール・SMS・電話への注意です。
何が起きたか
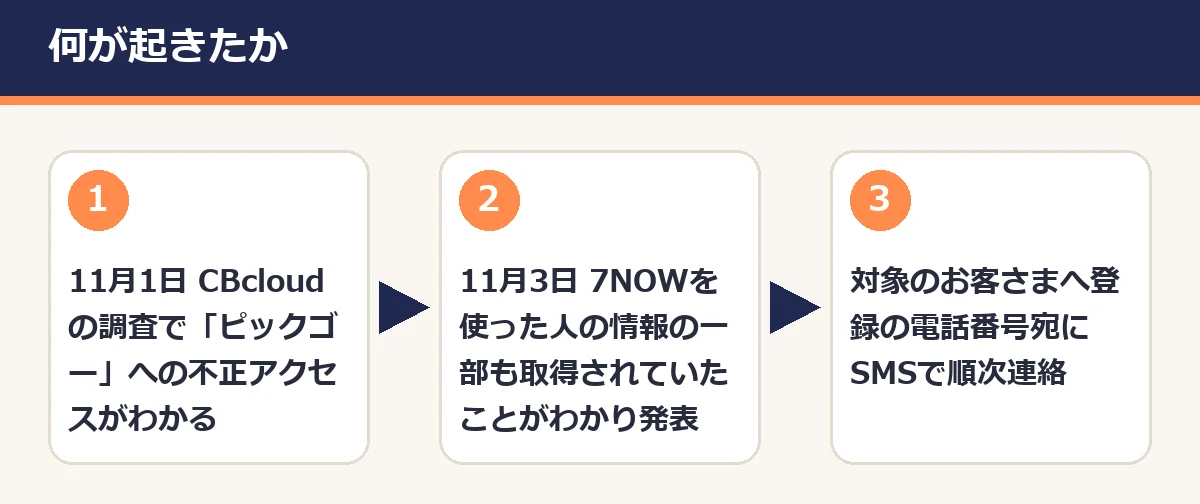
- 11月1日:CBcloudの調査で、同社が運営する「ピックゴー」が第三者による不正アクセスを受けたことがわかりました。
- 11月3日:7NOWを使った人の情報の一部も取得されていたことが、CBcloudの調査でわかり、セブン-イレブン・ジャパンが発表しました。個人情報保護委員会へは報告済みです。
件数と、取得された項目
| 区分 | 件数(11/3 発表時点) |
|---|---|
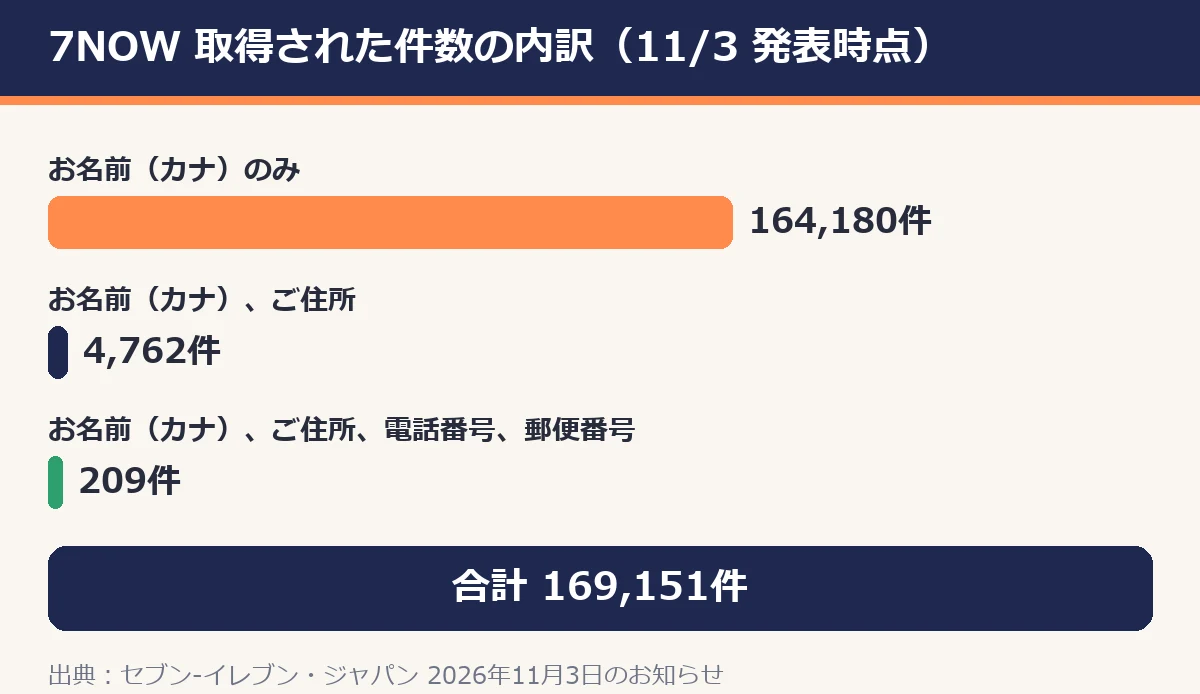
| 注文者(届け先)のお名前(カナ)のみ | 164,180件 |
| お名前(カナ)、ご住所 | 4,762件 |
| お名前(カナ)、ご住所、電話番号、郵便番号 | 209件 |
| 合計 | 169,151件 |
- 上の個人情報のほか、一部で注文日、注文店舗名および店舗住所、注文商品名も取得されています。
- 含まれないもの:クレジットカード情報、ID・パスワードなどは漏えいしていないとしています。
- セブン-イレブンの認証情報や連携設定の流出・書き換えは確認されていないとしています。
- 本件が原因の不正利用の被害は、現時点で確認されていないとしています。
自分が対象か確かめる方法
- 対象のお客さまには、登録の電話番号宛にショートメッセージ(SMS)で順次連絡するとしています。
- 問い合わせ窓口は、7NOWお問い合わせ窓口 0120-711-099(受付 9:00〜21:00)と、CBcloudお客様相談窓口(webフォーム)です。電話番号は、メールやSMSに書かれたものではなく、セブン-イレブンの公式サイトのお知らせで確かめてからかけます。
- 公式のお知らせには、SMSの文面やURLの形は書かれていません。SMSが届いても、本文のURLは開かず、公式窓口に確かめます。
今やること
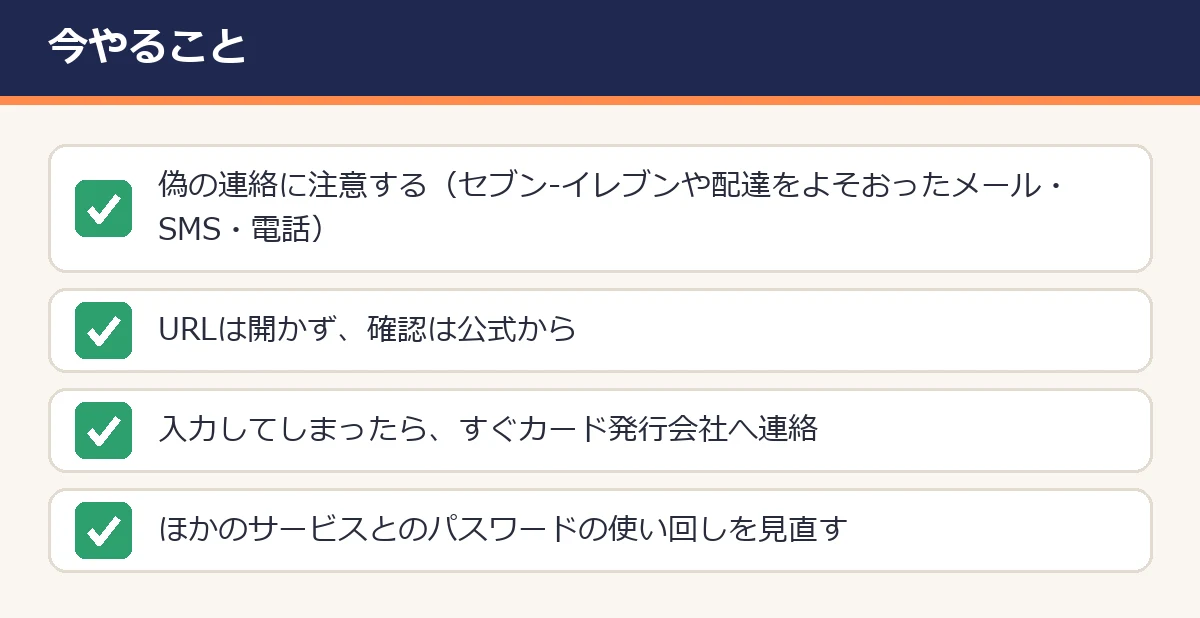
- 偽の連絡に注意する:氏名(カナ)や、一部の人は住所・電話番号、注文した店舗や商品名が取得されているため、セブン-イレブンや配達をよそおったメール・SMS・電話が届くおそれがあります。
- URLは開かず、確認は公式から:心当たりのないメール・SMSの本文のURLは開かずに削除し、不審な電話には応じません。「配達の再手配」「返金」「本人確認」を理由に、個人情報や支払いを求める連絡にも注意します(「宅配の不在通知SMSが来たら」)。
- 入力してしまったとき:不審なメール・SMSのURL先でクレジットカード情報などを入力してしまったら、すぐカード発行会社へ連絡します。
- パスワードは念のため見直す:ID・パスワードは漏えいの対象ではないとしています。ほかのサービスと同じパスワードを使い回しているなら、この機会に見直しておくと安心です(「「パスワードが流出したかも」と思ったら」)。
偽の「お詫びメール」の見分け方
漏えいのあとは、「お詫び」「補償」「返金」をよそおう偽の連絡が届くことがあります。
- メールやSMSのリンクからログインしない。公式サイトは自分で開く。
- 添付ファイルは開かない。
- カード番号・口座番号・暗証番号・マイナンバーは、聞かれても答えない。
- 送信元の表示名や電話の名乗り、自分の名前や注文した店舗名が書かれていることだけで本物と判断しない。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年11月3日 | 委託先CBcloudの「ピックゴー」への不正アクセスで、7NOWの利用者の情報 169,151件が取得(お名前カナ、一部は住所・電話番号・郵便番号、注文日・店舗名・商品名など)。クレジットカード情報・ID/パスワードは対象外。7NOWは通常稼働。対象者へSMSで順次連絡 |
※新しい発表が出たら、この表に追加します。
ほかの漏えいもまとめて見る
2026年10月から続く情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。