この記事は、アイリスオーヤマの公式発表(アイリスプラザの第2報・2026年11月5日掲載)で確認できた内容だけ をまとめたものです。実際の漏えい件数や影響人数は調査中で、新しい発表があれば更新します。公式発表をもとに AI(Claude)が作成しました。アイキャッチの一部はAIで作成しています。
まずやること
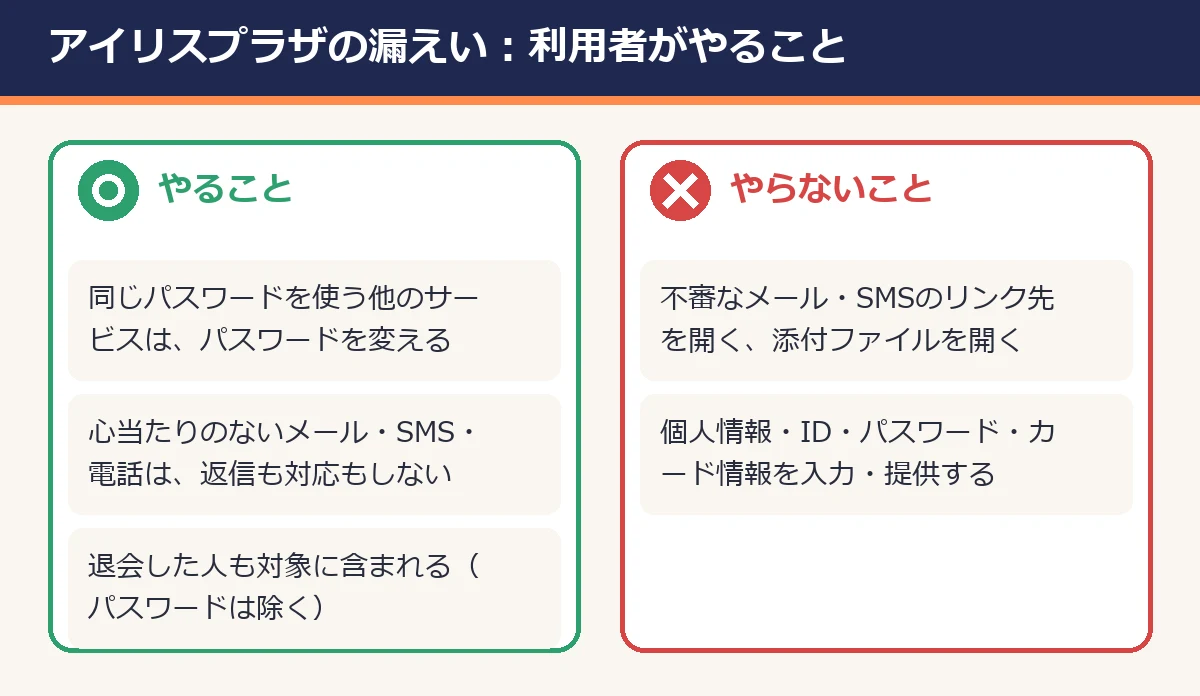
- 同じパスワードを使っているサービスは、パスワードを変える:公式は、漏えいのおそれのあるお客さまが、ほかのサービスで同じパスワードを使っている場合は、不正利用を防ぐため変更するようお願いしています。変える順番は「「パスワードが流出したかも」と思ったら」にまとめています。
- 不審なメール・SMS・電話には対応しない:公式は、アイリスプラザや関係機関を装った不審なメール、SMS、電話、偽サイトや偽SNSアカウントが作られる可能性があるとしています。心当たりのない連絡は、添付ファイルを開かない、記載されたリンク先にアクセスしない、返信しない、とされています。個人情報、ID・パスワード、クレジットカード情報の入力・提供もしないでください。
- 退会した人も対象に入っています:会員データには、退会済みの会員情報が含まれます。以前に使ったことがあるだけでも、下の対象に当てはまるかもしれません。対象の人には、調査結果を踏まえて、順次メール等で個別に連絡するとしています。
件数と、漏えいの可能性のある情報
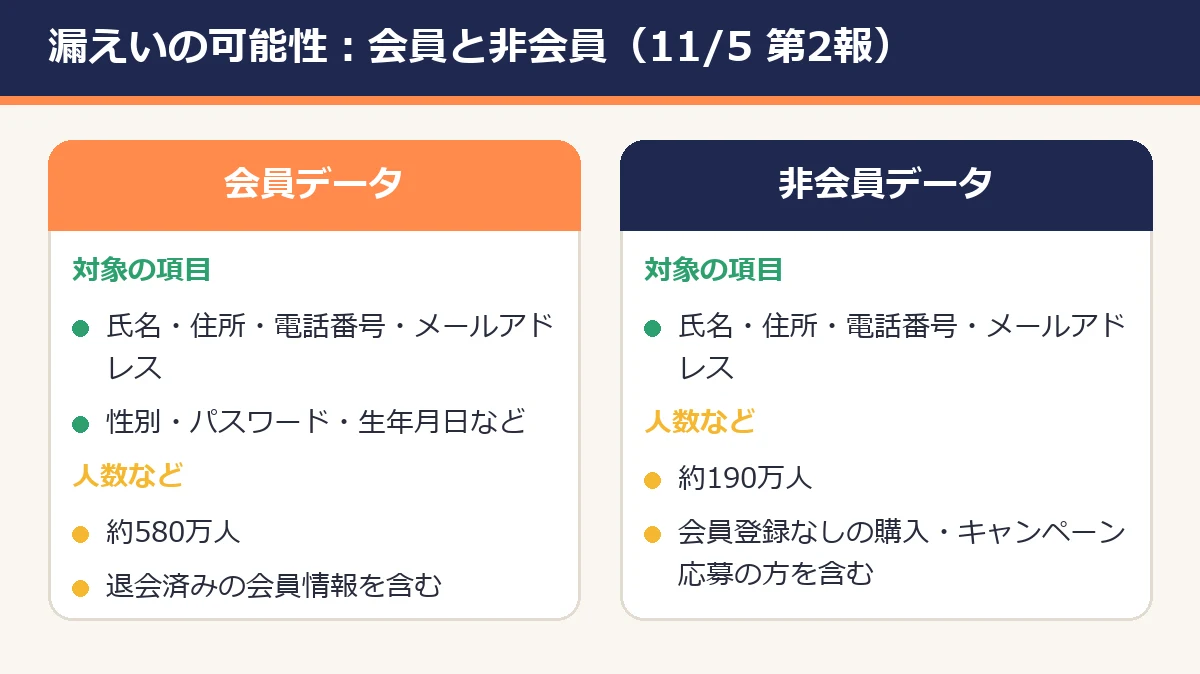
公式は、保存されていた個人情報の総データ数が約770万人分で、現時点では、そのデータが閲覧または取得された可能性を確認しているとしています。実際の漏えい件数と影響人数は、調査を続けています。
| 分類 | 漏えいの可能性のある項目 | 人数 |
|---|---|---|
| 会員データ(退会済みの会員情報を含む) | 氏名、住所、電話番号、メールアドレス、性別、パスワード※、生年月日 など | 約580万人 |
| 非会員データ(会員登録なしで商品を購入したことがある方や、キャンペーンに応募したことがある方の情報を含む) | 氏名、住所、電話番号、メールアドレス | 約190万人 |
- 公式は、お客さまについて上の項目がすべて流出したのではなく、ご登録の状況によって対象項目は異なるとしています。
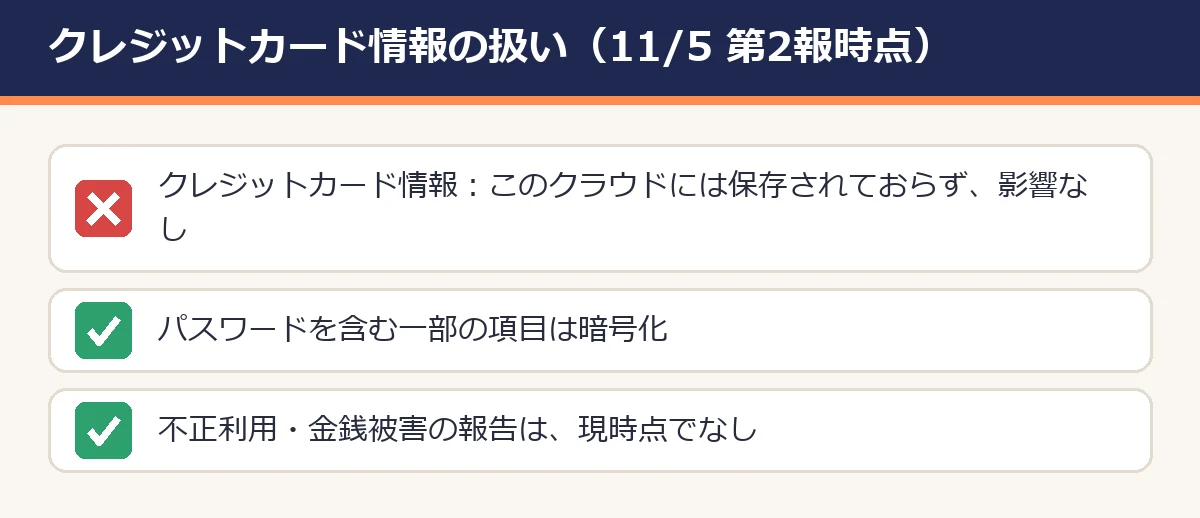
- ※パスワードを含む一部の項目は暗号化されています。退会者はパスワード情報を除きます。
- 本件による不正利用や金銭被害の報告は、現時点では確認していないとしています。
クレジットカード情報と、ほかの店舗・サービス
- クレジットカード情報:公式は、今回の外部クラウドサービスには保存されておらず、不正アクセスによる影響を受けていないことを確認しているとしています。
- ほかのモールの店舗:アイリスプラザ以外の外部ECモールで、アイリスプラザが運営する店舗は、現時点で本件に関する不正アクセス・情報漏えいは確認されていないとしています。
- SIMPLE STYLE・家電サブスクなど:ホームファッション専門店「SIMPLE STYLE」は10月28日からサイトを停止しています。アイリスグループのアイリステックサービスが運営する家電サブスクリプションサービスや、家具家電の配送設置サービスなども、同日からサイトを停止し、新規の申し込みを止めています。この2つは、現時点で不正アクセスも情報漏えいも確認されていないとしています。
何が起きたか(経緯)
| 日付 | 出来事 |
|---|---|
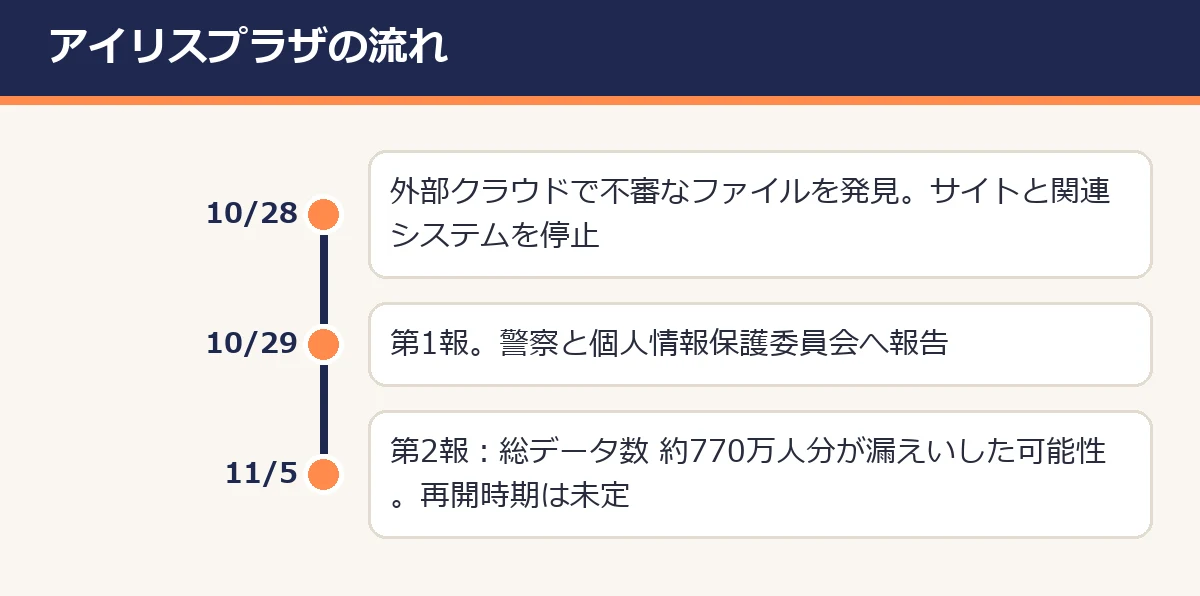
| 10月28日 | 利用している外部クラウドサービスで不審なファイルを発見。直ちに「アイリスプラザ」と関連システムを停止し、調査を開始 |
| 10月29日 | 第三者による不正アクセスを確認し、第1報を掲載。警察と個人情報保護委員会へ報告 |
| 11月5日 | 第2報。外部クラウドに保管していたデータが外部へ漏えいした可能性を確認。総データ数は約770万人分 |
- 公式は、不正アクセス経路の遮断など必要な初動対応を行い、今後は関係機関や外部専門家の協力のもとで調査と対応を進めるとしています。
- 「アイリスプラザ」は、原因の特定と再発防止策を講じたうえで、再開の時期が決まりしだい知らせるとしています。再開の時期は、第2報の時点では未定です。
偽の連絡の見分け方
- 差出人や発信者が「アイリスプラザ」「アイリスオーヤマ」の名前でも、それだけで本物と判断しない。
- 公式は、案内にあたって、パスワード、暗証番号、認証コード、そのほかの重要な情報をお伺いすることや、メールやSMSのリンク先でこれらの入力をお願いすることはないとしています。求められたら偽物を疑う。
- メールやSMSのリンクからログインしない。確認は、ブックマークした公式サイトから自分で行う。
- 電話をかけ直すときは、メールやSMSに書かれた番号ではなく、公式サイトで確かめた番号にかける。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。SMSで届いたときは「宅配の不在通知SMSが来たら」も参考になります。
よくある疑問
- 自分が対象かどうか、どう確かめますか:対象の可能性があるお客さまには、調査結果を踏まえて、順次、個別にメール等で連絡するとしています。個別の連絡の前でも、アイリスプラザの会員だった人、会員登録なしで購入したり、キャンペーンに応募したりした人は、対象に含まれることがあります。
- 退会したのですが、対象ですか:会員データには、退会済みの会員情報が含まれています。パスワード情報は、退会者の分は含まれません。
- パスワードは漏れましたか:会員データの項目にパスワードが入っていて、パスワードを含む一部の項目は暗号化しているとしています。暗号化の方式など、くわしいことは、第2報には書かれていません。ほかのサービスで同じパスワードを使っているなら、変えておきます。
- アイリスプラザはいつ再開しますか:原因の特定と再発防止策のあとで、再開の時期が決まりしだい知らせるとしています。第2報の時点では未定です。
- 問い合わせ先は?:アイリスプラザ コンタクトセンター(0120-108-824、通話料無料。平日・土曜 9時30分〜17時、年末年始・夏季休業・会社都合の休日を除く)です。発信者番号通知でかけてください(非通知設定の場合は「186」を付けます)。メールは plaza_info@irisplaza.co.jp、Webはサポートチャットボット(24時間)です。電話番号やリンクは、メールやSMSに書かれたものではなく、公式サイトのお知らせで確かめてから使います。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年10月29日 | 第1報:不正アクセスを確認し、サイトを一時停止 |
| 2026年11月5日 | 第2報:外部クラウドの個人情報 総データ数 約770万人分が漏えいした可能性。会員約580万人(退会者を含む)・非会員約190万人。クレジットカード情報は影響なし |
※新しい発表が出たら、この表に追加します。
ほかの漏えいもまとめて見る
ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。