この記事は、日本商工会議所の公式発表(2026年11月10日付)で確認できた内容だけ をまとめたものです。内容は変わることがあります。新しい発表があれば更新します。この記事では一部AIを使用して作成しております。
結論:受験したことがある人は、身に覚えのない連絡に応じない
日本商工会議所は11月10日、商工会議所ネット試験で使っている外部サーバー(試験管理システム)への不正アクセスが確認され、最大約98万人分(約197万件)の受験者情報が漏えいした可能性があると発表しました。対象は、2022年4月1日から2026年11月4日までに、簿記・販売士・日商PCなどのネット試験を受けた人です。
漏えいの可能性がある項目は、氏名・フリガナ・性別・生年月日・合否結果・試験得点と、任意で入力したメールアドレス・電話番号・住所です。クレジットカード情報など、決済に使う情報は含まれません。公式は、現時点で受験者情報が漏えいした事実や、不正利用された事実は確認していないとしています。
自分が対象かどうかの確かめ方
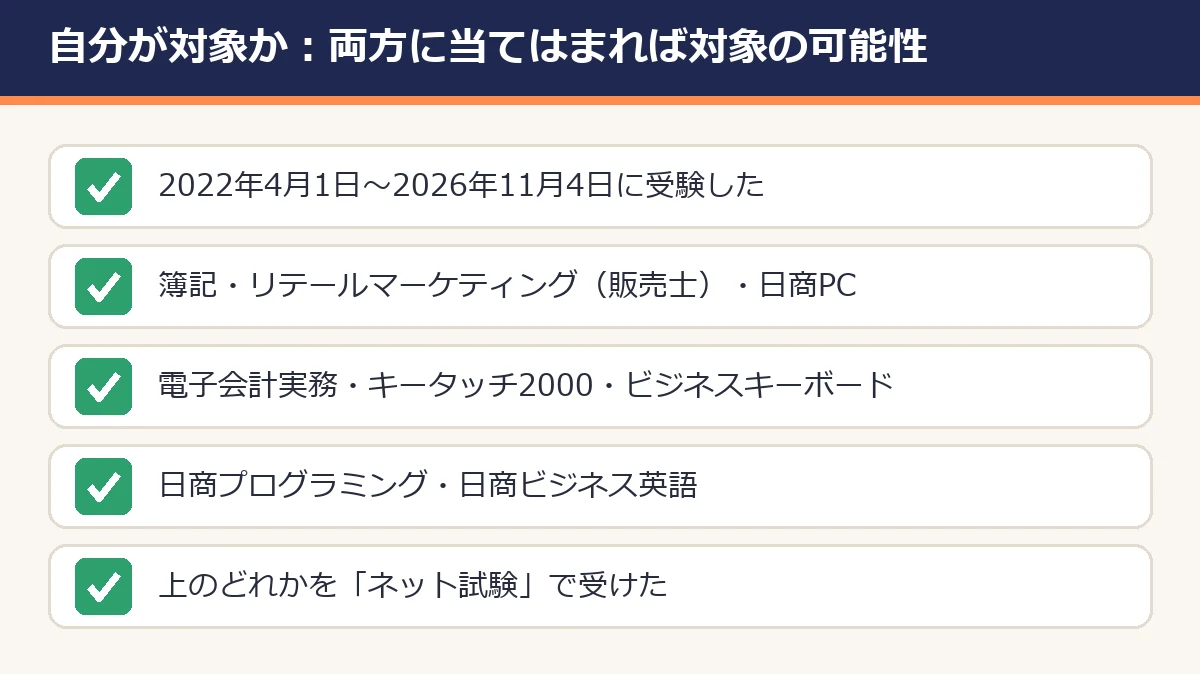
次の両方に当てはまる人が対象です。
- 2022年4月1日から2026年11月4日までに受験した
- 受けたのが、次のネット試験のどれか
- 簿記
- リテールマーケティング(販売士)
- 日商PC
- 電子会計実務
- キータッチ2000
- ビジネスキーボード
- 日商プログラミング
- 日商ビジネス英語
- 公式の発表文に、自分で対象かどうかを調べるページは書かれていません。
- 対象者へ個別に連絡するかどうかも、公式の発表文には書かれていません。
- わからないときは、日本商工会議所の窓口(このページの「問い合わせ先」)に確かめます。
まずやること
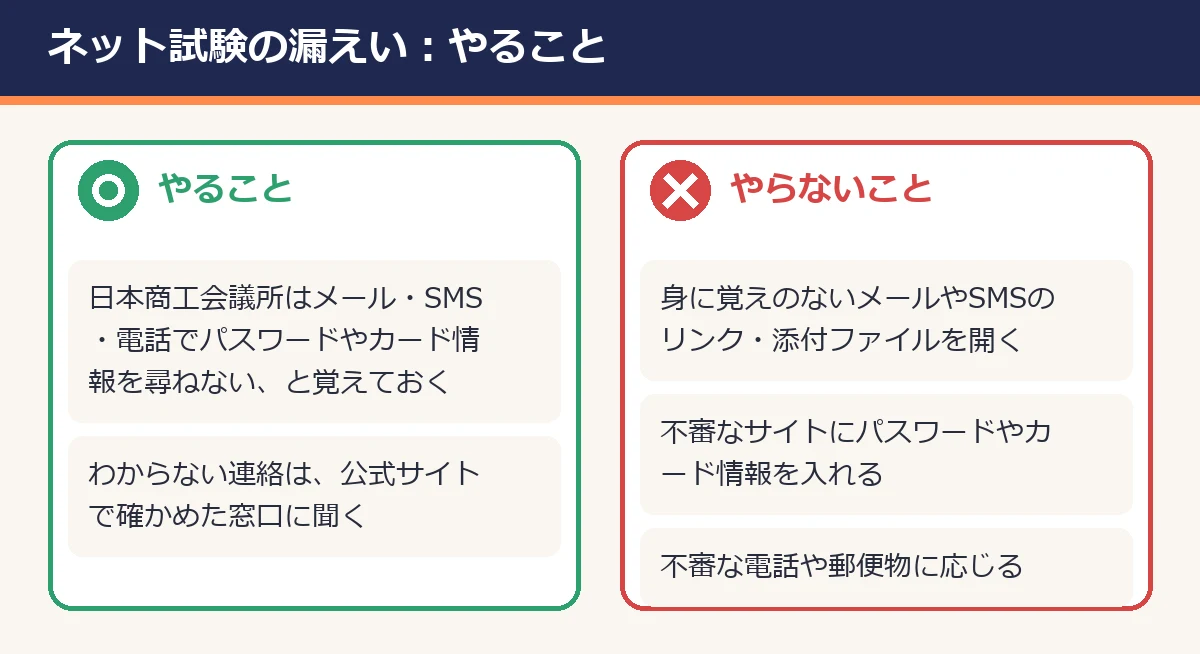
公式は、日本商工会議所や関係先を装った不審なメール(フィッシングメール)・SMS・電話・郵便物が届くおそれがあるとして、次のことを呼びかけています。
- 身に覚えのないメールやSMSのリンク・添付ファイルを開かない
- 不審なWebサイトに、パスワードなどの認証情報やクレジットカード情報などを入力しない
- 不審な電話や郵便物に応答しない
- 日本商工会議所が、メール・SMS・電話などでパスワードやクレジットカード情報を尋ねることはないと覚えておく
氏名・生年月日に加えて、合否結果や試験得点も漏えいの可能性がある項目に入っています。「◯◯試験の合格者の方へ」「得点の再確認」のように、受けた試験の名前や結果を書いた連絡でも、本物とは限りません。
漏えいのあとにやることは、こちらにまとめました
https://nekoping.com/after-leak/
件数と、漏えいの可能性がある情報
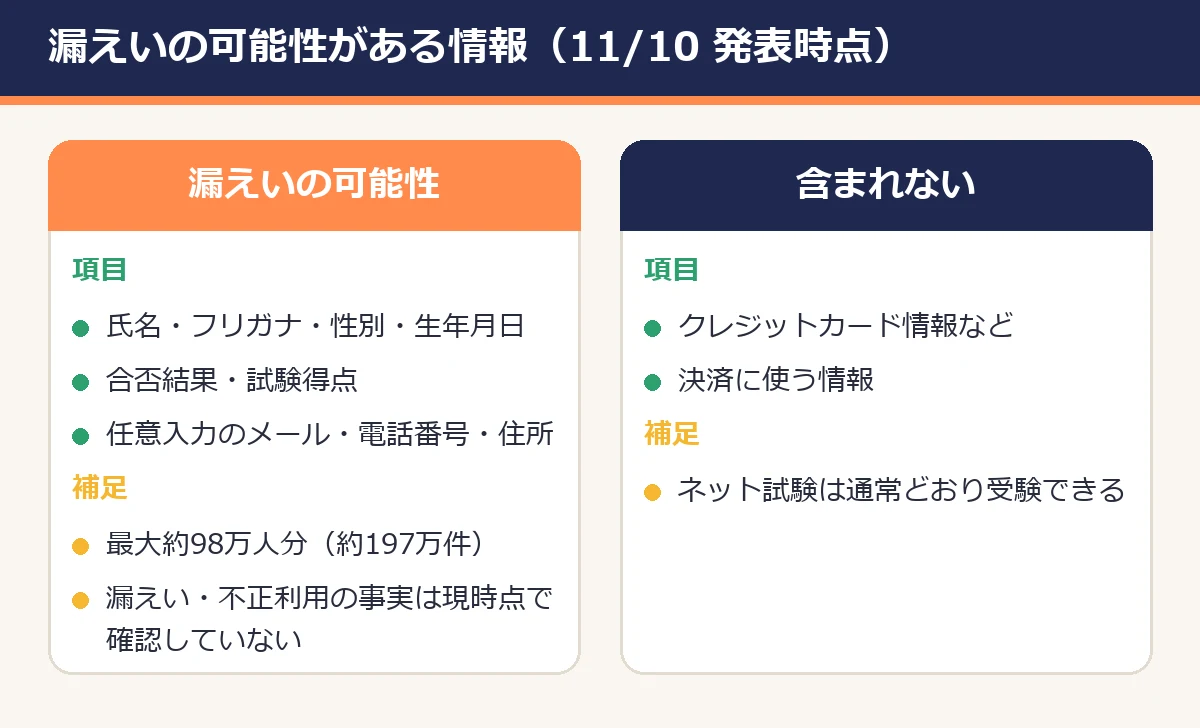
| 区分 | 内容 |
|---|---|
| 件数 | 最大 約98万人分(約197万件) |
| 対象 | 2022年4月1日〜2026年11月4日に、対象のネット試験を受験した人 |
| 漏えいの可能性がある項目 | 氏名、フリガナ、性別、生年月日、合否結果、試験得点、任意入力項目(メールアドレス、電話番号、住所) |
| 含まれないもの | クレジットカード情報など、決済に利用される情報 |
- 任意入力項目:メールアドレス・電話番号・住所は、任意で入力した人の分です。
- 漏えいや不正利用の事実:公式は、現時点で確認していないとしています。
何が起きたか(経緯)
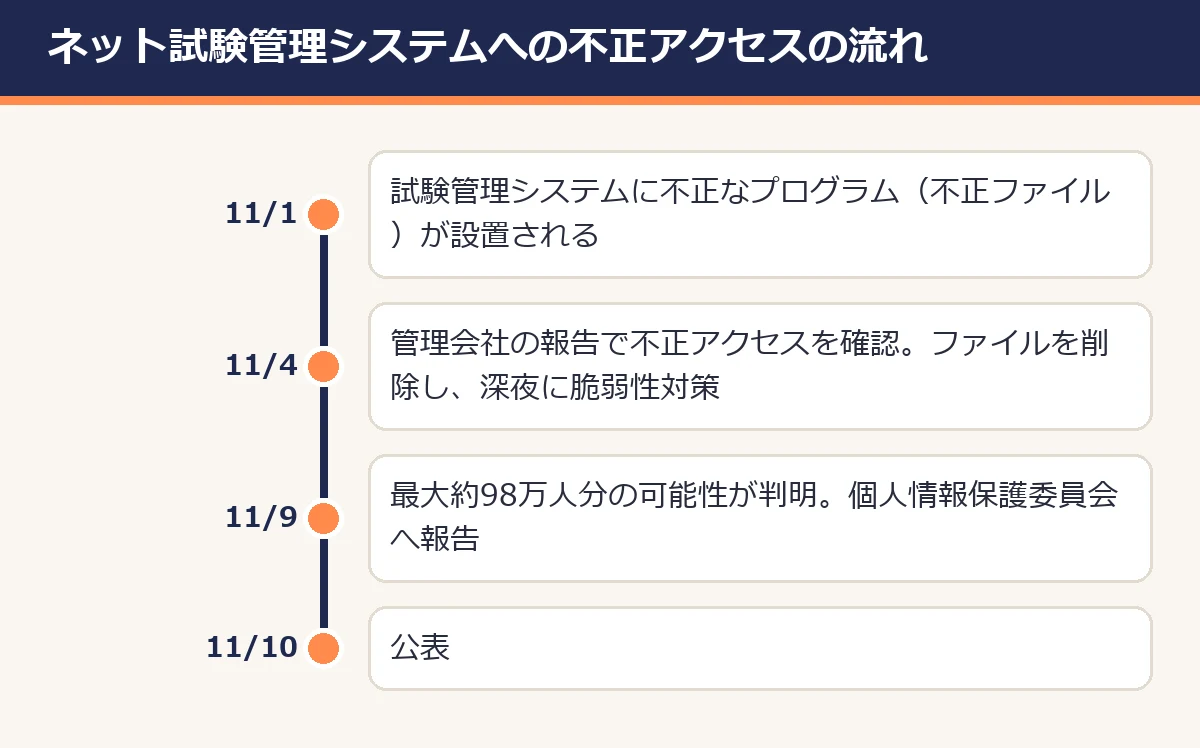
| 日付 | 出来事 |
|---|---|
| 11月1日 | 試験管理システムに「不正なプログラム(不正ファイル)」が設置される |
| 11月4日 | システム管理会社からの報告で不正アクセスを確認。不正ファイルを即時削除し、同日深夜に脆弱性対策(パッチ適用)を実施 |
| 11月9日 | 最大約98万人分の受験者情報が漏えいした可能性があると判明。個人情報保護委員会へ報告 |
| 11月10日 | 公表 |
- 対象のシステム:ネット試験施行機関が、試験予約や受験結果の管理に使う外部サーバー(試験管理システム)です。一般の受験者は、このシステムに直接アクセスしないとしています。
- 原因:侵入の経路などの詳しい原因は、公式の発表文には書かれていません。
- 試験の受験:脆弱性対策は完了しており、商工会議所ネット試験は通常どおり受験できるとしています。
偽の連絡の見分け方
- 差出人や発信者が「日本商工会議所」「商工会議所」「検定」などの名前でも、それだけで本物と判断しない。
- 「合格証の再発行」「得点の確認」「受験料の返金」などを理由に、パスワードやクレジットカード情報の入力を求める連絡は疑う(公式は、メール・SMS・電話などでそれらを尋ねることはないとしています)。
- メールやSMSのリンクから情報を入力しない。確認は、ブックマークした公式サイトから自分で行う。
- 電話をかけ直すときは、メールやSMSに書かれた番号ではなく、公式サイトで確かめた番号にかける。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。SMSで届いたときは「宅配の不在通知SMSが来たら」も参考になります。
よくある疑問
- 98万人分と197万件は、何が違いますか:公式は「最大約98万人分(約197万件)」としています。件数の数え方の内訳は、公式の発表文には書かれていません。
- 紙の試験(統一試験)を受けた人も対象ですか:公式が挙げている対象は、上の期間に「ネット試験」を受験した人です。
- クレジットカードは止めたほうがいいですか:公式は、クレジットカード情報など決済に利用される情報は含まれないとしています。
- これから受験できますか:脆弱性対策は完了しており、ネット試験は通常どおり受験できるとしています。
- パスワードは変えたほうがいいですか:公式の発表文には、パスワードの変更の案内は書かれていません。パスワードは、漏えいの可能性がある項目に挙がっていません。
問い合わせ先
- 日本商工会議所 事業部:03-6402-6154(平日9:30〜20:00)
- 問い合わせフォーム:公式のお知らせのページに掲載されています。メールやSMSに書かれたリンクからではなく、出典のお知らせのページから開きます。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年11月10日 | 商工会議所ネット試験管理システムへの不正アクセス。最大約98万人分(約197万件)の受験者情報が漏えいした可能性。対象は2022年4月1日〜2026年11月4日のネット試験の受験者。クレジットカード情報など決済情報は含まれない。漏えい・不正利用の事実は現時点で確認していない。ネット試験は通常どおり受験可 |
※公式の続報が出たら、この表に追加します。
ほかの漏えいもまとめて見る
ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。