この記事は、シェアフル株式会社の公式発表(2026年11月9日付)で確認できた内容だけ をまとめたものです。調査は続いていて、内容は変わることがあります。新しい発表があれば更新します。この記事では一部AIを使用して作成しております。
結論:まず、身に覚えのない連絡に応じない
シェアフル株式会社は11月9日、スキマバイトアプリ「シェアフル」の社内管理システムに第三者による不正アクセスがあり、ユーザーの個人アカウント最大約750万件と、求人企業最大約7,500社の情報が外部に流出した可能性があると発表しました。ユーザーの情報には、給与振込用の銀行口座情報や、住所・電話番号・生年月日などが含まれます。銀行口座の暗証番号やパスワードは含まれません。
公式は、流出した可能性のある連絡先宛てに、シェアフルや関係機関を装った不審なメール・SMS・電話が届く可能性があるとして、身に覚えのない連絡には応じないよう呼びかけています。
まずやること
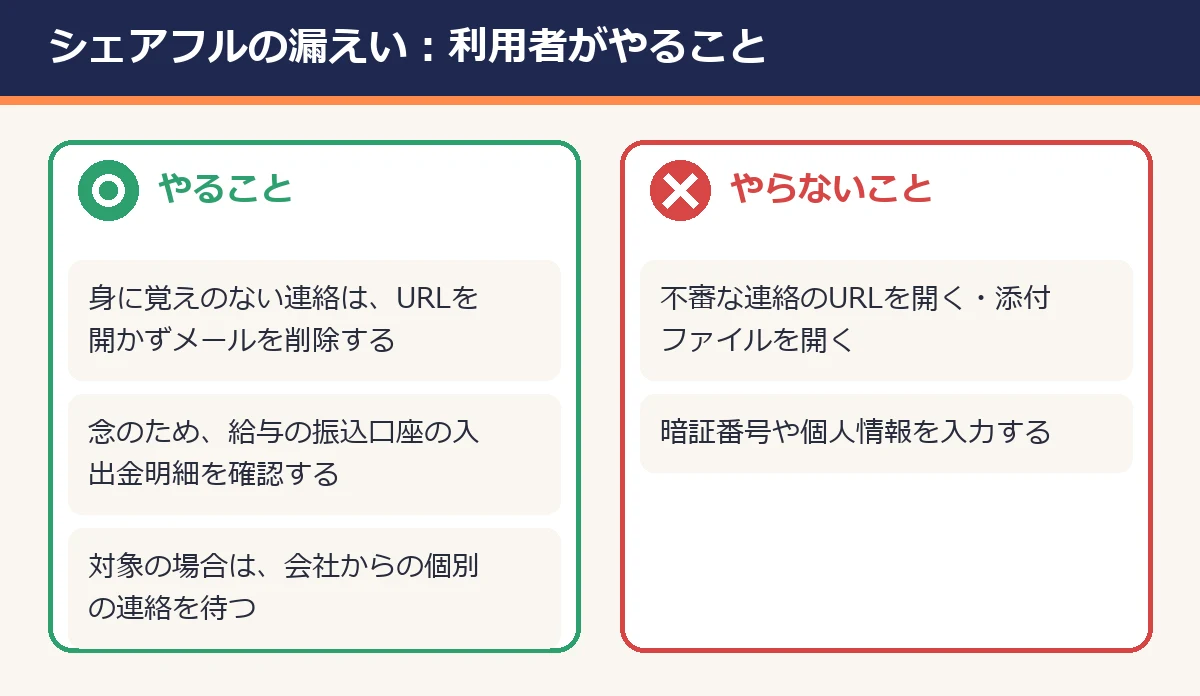
- 身に覚えのない連絡のURLを開かない、メールは削除する:公式は、身に覚えのない連絡を受け取ったら、本文中のURLへのアクセスや添付ファイルの開封、暗証番号や個人情報の入力をせず、メールを削除するようお願いしています。
- シェアフルが暗証番号やパスワードを尋ねることはない:公式は、シェアフルから電話やメールで、銀行口座の暗証番号やパスワードをお尋ねすることは一切ないとしています。
- 銀行口座の入出金明細で、身に覚えのない取引がないか確認する:給与振込用の銀行口座情報が流出した可能性があります。口座を登録していた人は、念のため、口座の入出金明細を確かめておくと安心です(ねこぴんからの一般的な注意です。公式の発表文に、この確認の呼びかけは書かれていません)。
- 会社や銀行を名乗る連絡は、自分で調べた窓口で確かめる:電話やメールのリンクからではなく、公式サイトや、銀行のアプリ・公式サイトから自分で確かめます。
- 個別の連絡を待つ:公式は、個人情報が流出した可能性のある対象者には、電子メール等で順次個別に連絡するとしています。
氏名・住所・電話番号・生年月日・緊急連絡先などが含まれる可能性があるため、名前や住所が入った連絡でも、本物とは限りません。
漏えいのあとにやることは、こちらにまとめました
https://nekoping.com/after-leak/
件数と、流出した可能性のある情報
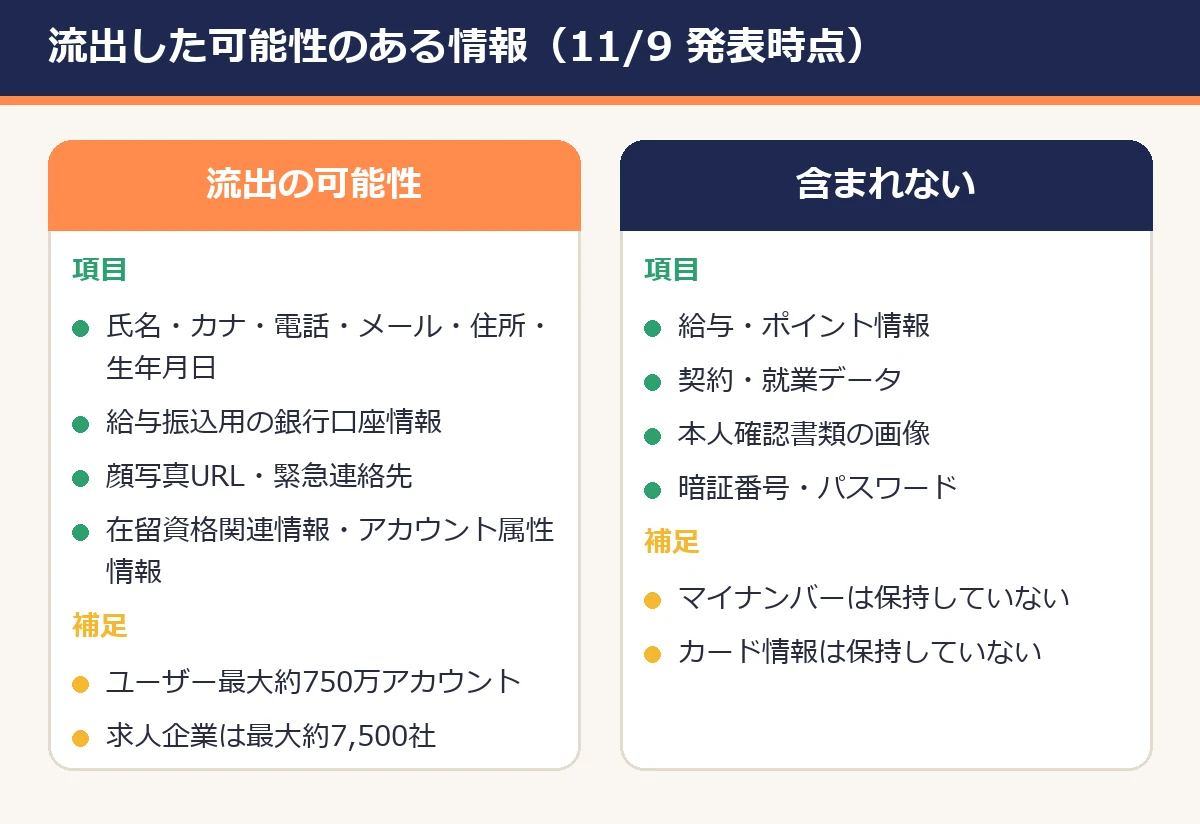
| 区分 | 件数 |
|---|---|
| ユーザー(個人アカウント) | 最大 約750万件 |
| 求人企業 | 最大 約7,500社 |
ユーザーの情報
- 流出した可能性のある情報:氏名・氏名カナ、電話番号、メールアドレス、住所、生年月日、給与振込用銀行口座情報(暗証番号やパスワードは含まれません)、顔写真URL(保管しているサーバーのURL)、緊急連絡先(ユーザーとの関係(親・配偶者など)、電話番号)、在留資格関連情報、その他アカウント属性情報(登録日、就業回数、希望情報等)。
- 顔写真:顔写真データは、ほかの個人情報とは別のサーバーで分離して管理されていて、そのサーバーへのアクセス遮断も完了したとしています。流出の可能性があるのは、顔写真が保管されたサーバーのURLです。
求人企業の情報
- 流出した可能性のある情報:会社名、電話番号、住所、郵便番号、担当者氏名、担当者の部署名・役職、担当者のメールアドレス、担当者の電話番号、営業管理データの一部。
含まれないもの
- 給与・ポイント情報:不正アクセスを受けたデータに含まれていないことを確認したとしています。給与金額の閲覧、即払いを含む給与支払い手続き、ポイント利用に関する不正な操作・閲覧も、行われていないことを確認したとしています。
- 契約・就業データ:契約情報や就業実績データなどの労務管理データは含まれていないことを確認したとしています。
- 本人確認書類の画像:運転免許証などの画像は含まれていないことを確認したとしています。
- マイナンバー・クレジットカード情報:システムでは取得・保持していないとしています。
何が起きたか(経緯)
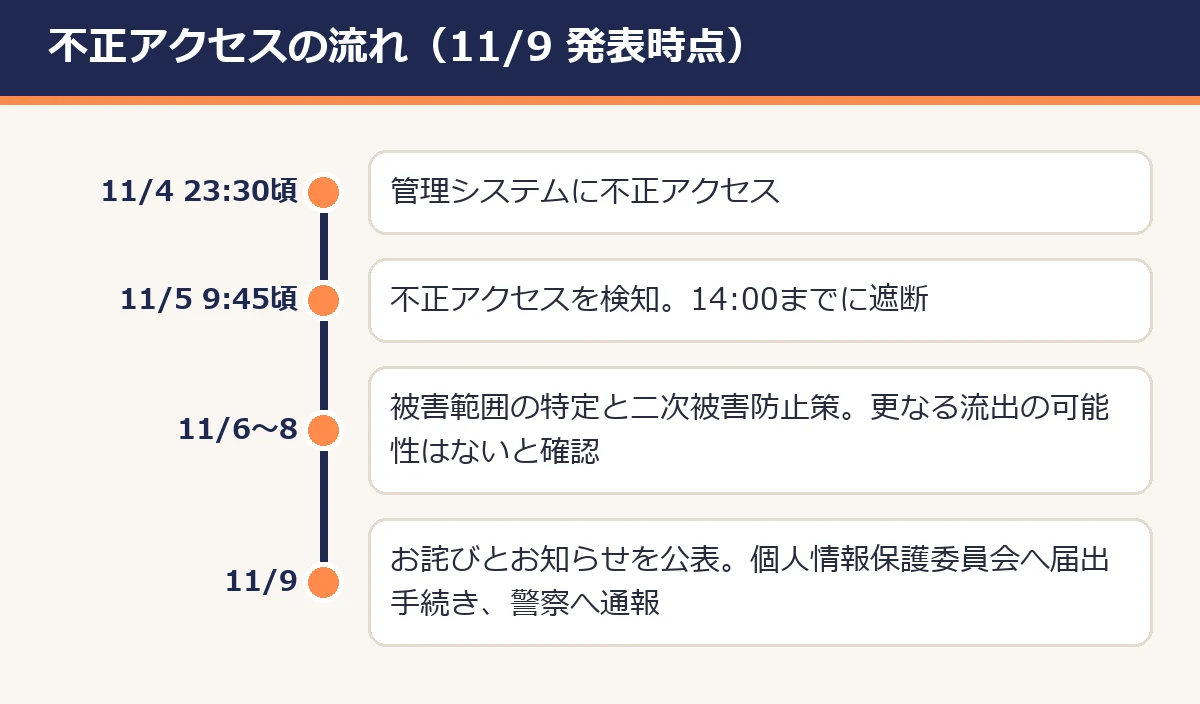
| 日時 | 出来事 |
|---|---|
| 11月4日 23:30頃 | 管理システムに外部の第三者による不正アクセス。情報が外部へ流出した可能性 |
| 11月5日 9:45頃 | 判明。同日14:00までに緊急のアクセス遮断措置を完了 |
| 11月6日〜8日 | 被害範囲の特定と二次被害防止策を最優先で進め、更なる情報の流出の可能性が発生していないことを確認 |
| 11月9日 | お詫びとお知らせを公表 |
- 対象のシステム:スキマバイトアプリ「シェアフル」の社内管理システムです。
- 原因:第三者による不正アクセスとしていますが、侵入の経路などの詳しい原因は、公式の発表文には書かれていません。外部専門調査機関と連携して、影響範囲の特定と原因の究明を続けるとしています。
- 会社の対応:個人情報保護委員会への届出・報告の手続きを進めていて、警察署へ通報しました。アクセス管理とシステム監視体制の強化など、再発防止に取り組むとしています。現時点で新たな不正アクセスは確認していないとしています。
- サービスの利用:不正アクセスの経路の遮断を確認したうえで、通常どおりサービスを提供しています。「シェアフルシフト」は、現時点で不正アクセスは確認していないとしています。
自分が対象かどうかの確かめ方
公式は、個人情報が流出した可能性のある対象者には、電子メール等で順次個別に連絡するとしています。
- 公式の発表文に、自分で対象かどうかを調べるページは書かれていません。個別の連絡を待ちます。
- シェアフルを使ったことがある人や、求人を出したことがある企業は、対象の可能性があります。
- 個別の連絡を装った偽のメールやSMSも届くおそれがあります。届いたリンクからは進まず、シェアフルの公式アプリや、公式サイトのお知らせから確かめます。
- 心配なときは、問い合わせフォームに連絡します。
偽の連絡の見分け方
- 差出人や発信者が「シェアフル」や銀行の名前でも、それだけで本物と判断しない。
- 「口座の確認」「給与の振込の停止」などを理由に、暗証番号やパスワード、認証コードの入力を求める連絡は疑う(公式は、シェアフルからそれらを尋ねることはないとしています)。
- メールやSMSのリンクからログインしたり、情報を入力したりしない。確認は、公式アプリやブックマークした公式サイトから自分で行う。
- 電話をかけ直すときは、メールやSMSに書かれた番号ではなく、公式サイトで確かめた番号にかける。
くわしい見分け方と、入力してしまったときの連絡先は「情報漏えいの「お詫びメール」は本物?偽物を見分けるポイント」にまとめています。SMSで届いたときは「宅配の不在通知SMSが来たら」も参考になります。
よくある疑問
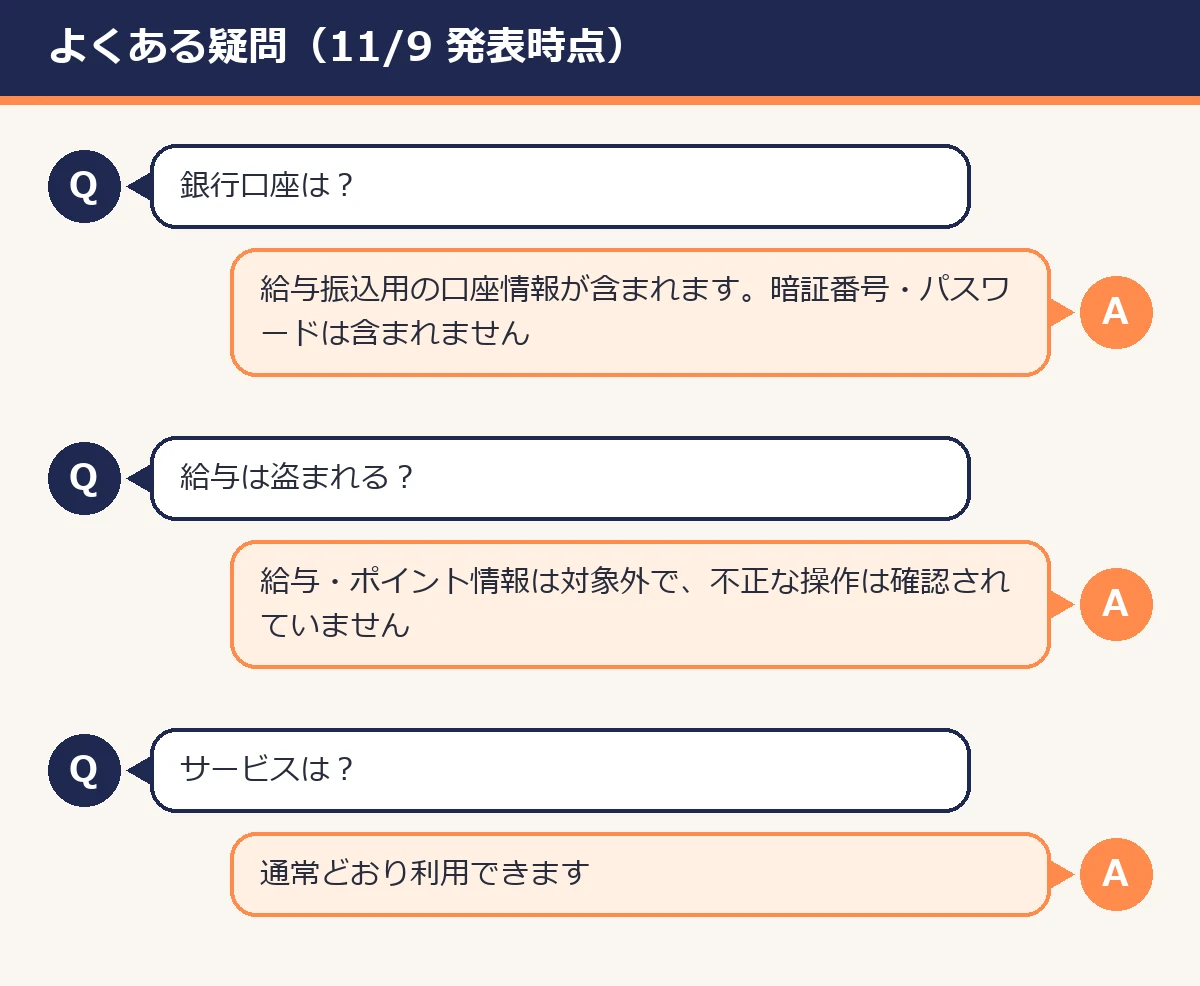
- 750万件は、人数ですか:公式は、流出した可能性のある情報を含む「個人アカウント」が最大約750万件としています。人数ではなくアカウントの数です。
- 銀行口座の暗証番号は漏れましたか:公式は、暗証番号やパスワードは含まれないとしています。流出した可能性があるのは、給与振込用の銀行口座情報です。
- 給与や、貯まったポイントは盗まれますか:公式は、給与・ポイント情報は不正アクセスを受けたデータに含まれておらず、給与金額の閲覧や給与支払い手続き、ポイント利用に関する不正な操作・閲覧も確認していないとしています。
- 運転免許証の画像は漏れましたか:公式は、運転免許証などの本人確認書類の画像は含まれていないとしています。
- サービスは使えますか:通常どおり提供しています。
- アカウントのパスワードは変えたほうがいいですか:公式の発表文には、パスワードの変更の案内は書かれていません。パスワードが流出した可能性のある情報にも挙がっていません。
問い合わせ先
- 個人ユーザー向け:公式のお知らせにある「個人ユーザー様専用お問い合わせフォーム」で受け付けています。
- 求人企業向け:公式のお知らせにある「シェアフル 企業様専用お問い合わせフォーム」で受け付けています。
- 問い合わせは、メールやSMSに書かれたリンクからではなく、出典のお知らせのページから開きます。
続報の記録
| 発表日 | 内容 |
|---|---|
| 2026年11月9日 | 社内管理システムへの不正アクセス。ユーザーの個人アカウント最大約750万件・求人企業最大約7,500社の情報が流出した可能性。給与振込用の銀行口座情報を含む(暗証番号・パスワードは含まれない)。給与・ポイント情報、契約・就業データ、本人確認書類の画像は含まれない。サービスは通常どおり提供 |
※公式の続報が出たら、この表に追加します。
ほかの漏えいもまとめて見る
ほかの情報漏えいは「【随時更新】2026年10月の情報漏えいまとめ」で一覧にしています。